- Fail2ban là gì? Hướng dẫn chống brute-force SSH trên VPS
- Fail2ban chống brute force ssh: 1. Brute-force SSH là gì và vì sao VPS hay bị quét
- Fail2ban chống brute force ssh: 2. Nguyên lý hoạt động của Fail2ban
- Fail2ban chống brute force ssh: 3. Cài đặt Fail2ban trên Ubuntu 22.04 LTS
- 4. Cấu hình jail chống brute-force SSH
- 5. Kiểm tra trạng thái và gỡ ban một IP
- 6. Kết hợp Fail2ban với SSH key và đổi port
- 7. Giới hạn của Fail2ban bạn cần biết
- Bài viết liên quan
Fail2ban là gì? Hướng dẫn chống brute-force SSH trên VPS
Fail2ban là một phần mềm mã nguồn mở giúp bảo vệ máy chủ Linux khỏi các cuộc tấn công brute-force bằng cách theo dõi nhật ký hệ thống (log), phát hiện những địa chỉ IP đăng nhập thất bại quá nhiều lần trong một khoảng thời gian ngắn, rồi tự động cấm (ban) chúng trong một thời gian nhất định. Trên VPS, Fail2ban thường được dùng để bảo vệ SSH — dịch vụ luôn mở ra Internet và là mục tiêu quét phổ biến nhất của các bot tấn công.
Cơ chế của Fail2ban rất thực tế: thay vì chờ đến khi kẻ tấn công đoán trúng mật khẩu, nó khóa luôn "cửa" với những IP có hành vi đáng ngờ ngay từ đầu. Bài viết này giải thích Fail2ban là gì, vì sao VPS hay bị brute-force SSH, và hướng dẫn cài đặt, cấu hình Fail2ban từng bước trên Ubuntu 22.04 LTS với Fail2ban 0.11.x.
Fail2ban chống brute force ssh: 1. Brute-force SSH là gì và vì sao VPS hay bị quét
Brute-force là kiểu tấn công thử mật khẩu một cách có hệ thống: kẻ tấn công gửi hàng loạt yêu cầu đăng nhập với các tổ hợp tên người dùng và mật khẩu khác nhau cho đến khi đoán trúng. Với SSH — giao thức điều khiển máy chủ từ xa — hình thức này cực kỳ phổ biến vì ba lý do: SSH luôn phải mở ra Internet để bạn quản trị VPS, tên người dùng mặc định như root dễ đoán, và nhiều người vẫn đặt mật khẩu yếu, dễ suy đoán.
Khi một VPS mới đưa vào sử dụng, chỉ trong vài giờ đầu, nhật ký hệ thống thường đã ghi nhận hàng trăm đến hàng nghìn lần thử đăng nhập thất bại từ nhiều IP khác nhau. Đây không phải do bạn bị "nhắm" riêng, mà là các bot quét tự động thử SSH trên mọi địa chỉ chúng tìm được. Ngay cả khi mật khẩu đủ mạnh, các đợt quét liên tục vẫn gây lãng phí tài nguyên CPU, RAM và làm đầy log.
Các biện pháp phòng thủ SSH cơ bản gồm: mật khẩu mạnh, tắt đăng nhập root trực tiếp, dùng SSH key thay cho mật khẩu và đổi port SSH mặc định. Fail2ban bổ sung một lớp bảo vệ chủ động: tự động phát hiện và chặn các IP có hành vi brute-force, giảm tải cho máy chủ và thu hẹp cửa sổ rủi ro đáng kể.
Fail2ban chống brute force ssh: 2. Nguyên lý hoạt động của Fail2ban
Fail2ban không can thiệp vào quá trình xác thực của SSH. Thay vào đó, nó làm ba việc: đọc log, phân tích hành vi, cập nhật tường lửa. Fail2ban định kỳ đọc nhật ký hệ thống (với SSH trên Ubuntu thường là /var/log/auth.log hoặc journald), dùng các mẫu biểu thức (filter) để nhận diện dòng "đăng nhập thất bại", rồi đếm số lần thất bại theo từng địa chỉ IP.
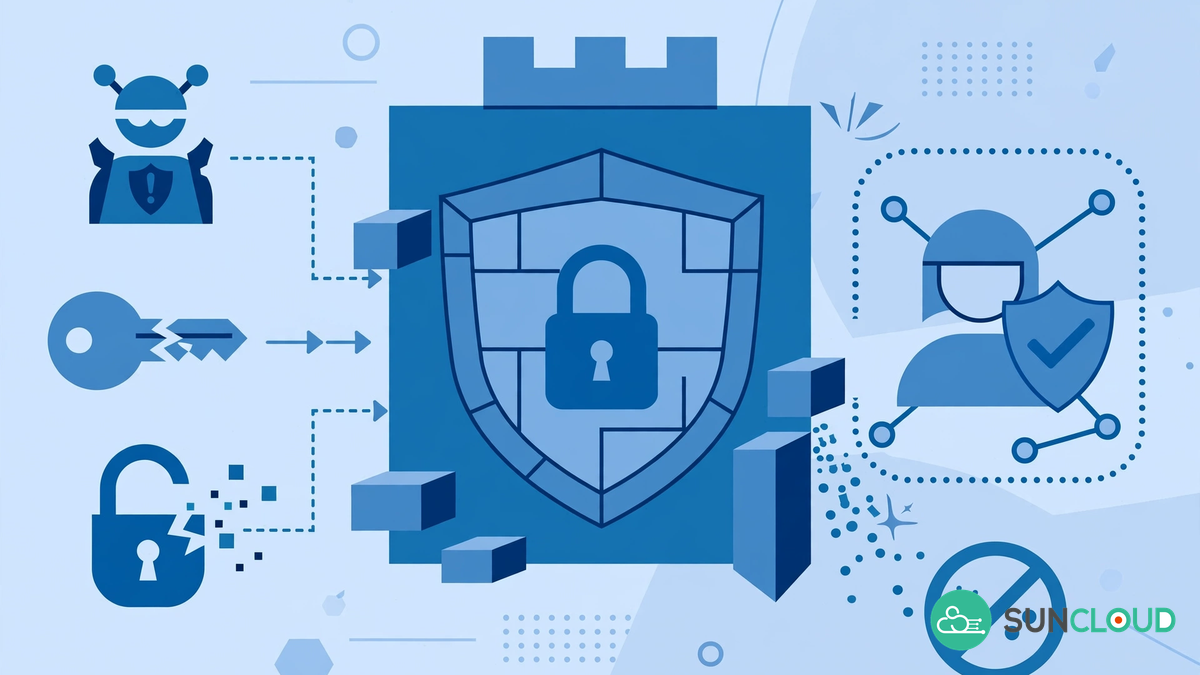
Ba khái niệm cốt lõi quyết định cách Fail2ban "ra quyết định": maxretry là số lần đăng nhập thất bại tối đa cho phép trước khi ban; findtime là khoảng thời gian (tính bằng giây) dùng để đếm các lần thất bại đó; bantime là thời gian cấm IP vi phạm (tính bằng giây). Ví dụ, với cấu hình maxretry = 5, findtime = 10m, bantime = 10m: một IP đăng nhập sai 5 lần trong vòng 10 phút sẽ bị cấm 10 phút.
Khi một IP vi phạm ngưỡng, Fail2ban gọi một "hành động" (action) — mặc định là thêm quy tắc vào tường lửa (iptables hoặc nftables) để chặn kết nối từ IP đó. Hết thời gian bantime, quy tắc được gỡ và IP có thể kết nối trở lại. Mọi thao tác tra cứu và quản lý đều thực hiện qua công cụ dòng lệnh fail2ban-client.
Điểm mạnh của cách tiếp cận này là tính linh hoạt: Fail2ban không chỉ bảo vệ SSH. Mỗi "jail" là một cấu hình bảo vệ riêng cho một dịch vụ, với bộ lọc (filter) riêng để đọc log và hành động (action) riêng để xử lý. Ngoài jail SSHD có sẵn, Fail2ban đi kèm sẵn các jail cho web server, FTP, mail server và cho phép tự tạo jail mới.
Fail2ban chống brute force ssh: 3. Cài đặt Fail2ban trên Ubuntu 22.04 LTS
Hướng dẫn dưới đây áp dụng cho Ubuntu 22.04 LTS với Fail2ban 0.11.x từ kho chính thức của Ubuntu. Bạn cần quyền root hoặc sudo. Các lệnh dưới đây dựa trên cách dùng phổ biến của Fail2ban; trước khi chạy trên máy chủ thật, bạn nên đối chiếu lại với tài liệu chính thức cho phiên bản đang dùng.
Bước 1 — Cập nhật và cài đặt: sudo apt update && sudo apt install -y fail2ban
Bước 2 — Cho chạy cùng hệ thống và khởi động: sudo systemctl enable --now fail2ban
Bước 3 — Kiểm tra trạng thái: sudo systemctl status fail2ban
Một nguyên tắc quan trọng: không sửa trực tiếp file jail.conf vì sẽ bị ghi đè khi nâng cấp. Mọi tùy chỉnh đặt trong jail.local — file này có độ ưu tiên cao hơn và được giữ nguyên khi cập nhật. Sau mỗi lần sửa jail.local, chạy sudo systemctl restart fail2ban để cấu hình có hiệu lực.
4. Cấu hình jail chống brute-force SSH
Sau khi cài đặt, jail sshd thường đã được bật mặc định. Tuy nhiên, bạn nên tạo jail.local để điều chỉnh các tham số cho phù hợp. Tạo file /etc/fail2ban/jail.local với nội dung tối thiểu như sau:
[DEFAULT]bantime = 10mfindtime = 10mmaxretry = 5
[sshd]enabled = trueport = sshfilter = sshdlogpath = /var/log/auth.log
Ý nghĩa của các tham số: bantime = 10m cấm IP vi phạm 10 phút; findtime = 10m đếm số lần thất bại trong cửa sổ 10 phút; maxretry = 5 ban khi có 5 lần đăng nhập sai trong cửa sổ đó. Đây là cấu hình khởi đầu cân bằng cho hầu hết VPS. Nếu bị quét rát, tăng bantime lên 1 giờ hoặc 1 ngày; nếu người dùng hay gõ sai mật khẩu, nới maxretry lên 7–10 lần.
Hai tùy chỉnh nâng cao đáng biết. Thứ nhất, ignoreip trong mục [DEFAULT] loại trừ các IP tin cậy khỏi mọi jail — luôn thêm IP tĩnh của bạn để tránh tự khóa mình. Thứ hai, bantime.increment tăng thời gian cấm theo cấp số nhân với IP tái phạm nhiều lần — hiệu quả với các bot tấn công dai dẳng.
Lưu ý: nếu SSH của bạn chạy trên port khác 22, cần cập nhật port trong jail cho khớp với cấu hình thực tế.
5. Kiểm tra trạng thái và gỡ ban một IP
Sau khi cấu hình, kiểm tra Fail2ban đang giám sát đúng mong muốn bằng các lệnh fail2ban-client:
sudo fail2ban-client status — liệt kê các jail đang hoạt động.sudo fail2ban-client status sshd — xem chi tiết jail SSH: số IP đang bị ban, tổng số lần thất bại, danh sách IP.sudo fail2ban-client get sshd banip — xem danh sách IP đang bị cấm trong jail SSH (tùy phiên bản).
Việc gỡ ban thủ công xảy ra khá thường xuyên — ví dụ đồng nghiệp gõ sai mật khẩu liên tục hoặc bạn quên thêm IP của mình vào ignoreip:
sudo fail2ban-client set sshd unbanip 203.0.113.25
Để kiểm tra Fail2ban có thực sự phát hiện brute-force, xem log của chính nó tại /var/log/fail2ban.log — những dòng ghi "Ban" kèm địa chỉ IP cho thấy hệ thống đang hoạt động. Bạn cũng có thể cố tình đăng nhập sai vài lần từ một IP thử nghiệm (không phải IP chính) rồi quan sát xem IP đó có bị ban đúng sau maxretry lần hay không.
6. Kết hợp Fail2ban với SSH key và đổi port
Thứ nhất, dùng SSH key thay cho mật khẩu. Xác thực bằng cặp khóa công khai/riêng tư loại bỏ rủi ro mật khẩu bị đoán trúng; khi SSH key hoạt động ổn định, bạn có thể tắt xác thực mật khẩu trong /etc/ssh/sshd_config (PasswordAuthentication no) — lúc đó brute-force mật khẩu trở nên vô nghĩa.
Thứ hai, tắt đăng nhập trực tiếp bằng tài khoản root (PermitRootLogin no), vì đây là tên người dùng bị bot thử nhiều nhất. Thứ ba, đổi port SSH khỏi port 22 mặc định — không ngăn được kẻ tấn công có chủ đích quét port, nhưng loại bỏ phần lớn bot chỉ nhắm port 22, giảm đáng kể lượng log rác và tải máy chủ.
Ngoài ra, nếu bạn chỉ quản trị VPS từ một vài địa điểm cố định, hãy giới hạn SSH chỉ cho các IP đó bằng tường lửa (UFW/iptables) hoặc nhóm bảo mật của nhà cung cấp cloud. Fail2ban lúc này là lớp bảo vệ bổ sung cho những trường hợp ngoài dự kiến.
7. Giới hạn của Fail2ban bạn cần biết
Hiểu rõ giới hạn giúp bạn dùng Fail2ban đúng chỗ và không chủ quan. Thứ nhất, Fail2ban chỉ phản ứng sau khi các lần đăng nhập thất bại đã xảy ra, vì nó hoạt động dựa trên log. Với tấn công phân tán từ hàng nghìn IP (mỗi IP chỉ thử 1–2 lần), cơ chế đếm theo IP đơn lẻ khó phát huy tác dụng.
Thứ hai, kẻ tấn công có chủ đích có thể dùng botnet hoặc proxy xoay IP để né ngưỡng maxretry. Thứ ba, nếu mật khẩu đã bị lộ (phishing, rò rỉ dữ liệu), Fail2ban không thể ngăn chặn vì không có "lần thất bại" nào để đếm.
Thứ tư, cấu hình quá khắt khe có thể khiến người dùng hợp lệ bị khóa oan — đó là lý do ignoreip và việc chọn ngưỡng hợp lý rất quan trọng. Cuối cùng, Fail2ban không thay thế việc vá lỗi hệ điều hành, cập nhật phần mềm và sao lưu dữ liệu định kỳ. Bảo mật máy chủ luôn là sự kết hợp của nhiều lớp.
Fail2ban có chặn được mọi cuộc tấn công brute-force không?
Không. Fail2ban giảm đáng kể rủi ro từ các bot brute-force thông thường, nhưng không hiệu quả với tấn công phân tán từ nhiều IP và không ngăn được trường hợp mật khẩu đã bị lộ. Hãy xem Fail2ban là một lớp phòng thủ trong chiến lược bảo mật nhiều lớp, kết hợp với SSH key, tắt đăng nhập root và cập nhật hệ thống thường xuyên.
Cài Fail2ban có ảnh hưởng hiệu năng VPS không?
Trên các VPS thông dụng hiện nay, Fail2ban tiêu tốn rất ít tài nguyên vì công việc chính chỉ là đọc log định kỳ và quản lý vài quy tắc tường lửa. Ngược lại, các đợt brute-force dồn dập mới là thứ gây tốn CPU và làm đầy log khi chưa có Fail2ban. Với cấu hình mặc định, tác động hiệu năng gần như không đáng kể.
Bị Fail2ban khóa nhầm thì xử lý thế nào?
Đăng nhập vào VPS bằng một IP khác (hoặc qua console của nhà cung cấp cloud), chạy sudo fail2ban-client set sshd unbanip <địa-chỉ-IP> để gỡ ban. Sau đó thêm IP của bạn vào ignoreip trong jail.local và khởi động lại Fail2ban. Vì vậy, hãy luôn giữ một đường truy cập dự phòng (console web) khi làm việc với VPS.
Fail2ban có thay thế tường lửa như UFW hay iptables không?
Không. Fail2ban không phải tường lửa mà là công cụ tự động thêm/gỡ quy tắc chặn trên tường lửa có sẵn (iptables, nftables). Bạn vẫn cần tường lửa được cấu hình đúng — chỉ mở các port thật sự cần thiết — và Fail2ban bổ sung khả năng phản ứng tự động với hành vi đáng ngờ trên nền đó.
Nên đặt bantime, findtime, maxretry bao nhiêu là hợp lý?
Không có con số chuẩn cho mọi trường hợp. Cấu hình khởi đầu phổ biến là maxretry = 5, findtime = 10m, bantime = 10m: đủ chặt để chặn bot nhưng vẫn khoan dung với người dùng gõ sai vài lần. Nếu bị quét nhiều, tăng dần bantime lên 1 giờ rồi 1 ngày và theo dõi /var/log/fail2ban.log để điều chỉnh. Với IP tái phạm, cân nhắc bật bantime.increment.
Bảo vệ SSH khỏi brute-force không đòi hỏi công cụ phức tạp — Fail2ban là giải pháp nhẹ, miễn phí và đã được cộng đồng sử dụng rộng rãi trong nhiều năm. Kết hợp Fail2ban với SSH key, tắt đăng nhập root và tường lửa hợp lý, VPS của bạn đã có nền tảng bảo mật đăng nhập từ xa vững chắc hơn hẳn cấu hình mặc định.
Nếu bạn đang tìm một VPS ổn định để triển khai các cấu hình bảo mật như Fail2ban, đội ngũ SunCloud sẵn sàng tư vấn giúp bạn. Gọi hotline 083 979 3434 hoặc gửi email tới sales@suncloud.vn để được hỗ trợ. Tham khảo thêm các gói dịch vụ VPS SunCloud để chọn cấu hình phù hợp cho hệ thống của mình.