Ngày 18/11/2026, F5 công bố bản vá khẩn cho hai lỗ hổng nghiêm trọng trong NGINX — web server và reverse proxy đứng trước phần lớn website và API trên Internet. Cả hai đều chấm 9,2/10 theo CVSS 4.0 và đều cho phép kẻ tấn công chưa đăng nhập chạy mã tùy ý trên máy chủ — chỉ cần máy chủ đó bật HTTP/2. Lỗi rộng hơn đã nằm trong mã nguồn NGINX từ năm 2015, và bản chứng minh khai thác (PoC) cho nó đã xuất hiện công khai.
Lỗ hổng NGINX HTTP/2 RCE: chuyện gì xảy ra
F5 phát hành bản vá bảo mật ngày 18/11/2026, sau quá trình công bố phối hợp với năm nhóm nghiên cứu độc lập cùng phát hiện ra hai lỗi này: Wiz Research, Ikotas Labs, Metnir, Rapid7 và Xint. Wiz công bố chi tiết kỹ thuật cùng ngày.
Lỗi thứ nhất, CVE-2026-123007, là lỗi tràn số nguyên (integer underflow) trong phần tính toán cửa sổ luồng của HTTP/2. NGINX theo dõi lượng dữ liệu response bằng một bộ đếm nội bộ gọi là send_window; lỗi tính toán khiến bộ đếm nhận giá trị không hợp lệ, dẫn tới một phép copy bộ nhớ với độ dài sai — từ đó kẻ tấn công đọc và ghi bộ nhớ heap, rồi chạy mã tùy ý trong tiến trình worker của NGINX. Lỗi tồn tại từ NGINX 1.9.5, phát hành năm 2015. Wiz đã chứng minh khai thác thành công, kèm vượt qua cơ chế chống khai thác ASLR trong phòng lab, trên một máy chủ NGINX chỉ phục vụ file tĩnh qua HTTPS — không ứng dụng backend, không module bên thứ ba.
Lỗi thứ hai, CVE-2026-123633, là lỗi use-after-free trong quản lý vòng đời kết nối HTTP/2: một kết nối bị giải phóng bộ nhớ trong khi request vẫn còn cần tới nó, chạm được khi NGINX làm proxy và worker sắp cạn kết nối trống. Nó tồn tại từ NGINX 1.19.7, phát hành đầu năm 2021.
Điểm chung quan trọng: cả hai lỗi đều nằm ở tầng giao thức HTTP/2 mà mọi request đều đi qua — không nằm ở ứng dụng phía sau, không cần kẻ tấn công có tài khoản, và không cần ứng dụng của bạn có lỗi. Chỉ cần NGINX bật HTTP/2 trên cổng đang lắng nghe là đủ điều kiện phơi ra.
Tính đến sáng 19/11, chưa có báo cáo khai thác thật ngoài thực tế, và CISA chưa đưa hai mã CVE này vào danh mục lỗ hổng đang bị khai thác (KEV). Nhưng Rapid7 đã công bố PoC cho CVE-2026-123007 trên GitHub. Khi PoC đã công khai, khoảng thời gian an toàn để vá thường chỉ tính bằng ngày. Nhóm Xint còn chứng minh chuỗi khai thác NGINX2Root: nối lỗi NGINX với một lỗi riêng trong nhân Linux để leo từ quyền worker lên quyền root trên host.
Lỗ hổng NGINX HTTP/2 RCE: ai bị ảnh hưởng
Quy mô phơi nhiễm là điều khiến vụ này khác với một CVE thông thường. Theo Wiz, NGINX phục vụ hơn 225 triệu website trên toàn thế giới. Nhóm Xint quét Shodan ngày 10/11/2026 và ghi nhận 56,7 triệu host khai báo chạy NGINX; trong số các host lộ được chuỗi phiên bản, 98,9% nằm trong dải phiên bản bị ảnh hưởng bởi CVE-2026-123007. Cần nói rõ: chuỗi phiên bản không chứng minh một máy cụ thể dính lỗi, và chỉ máy bật HTTP/2 mới phơi ra — nhưng con số cho thấy diện ảnh hưởng tiềm năng là rất lớn.
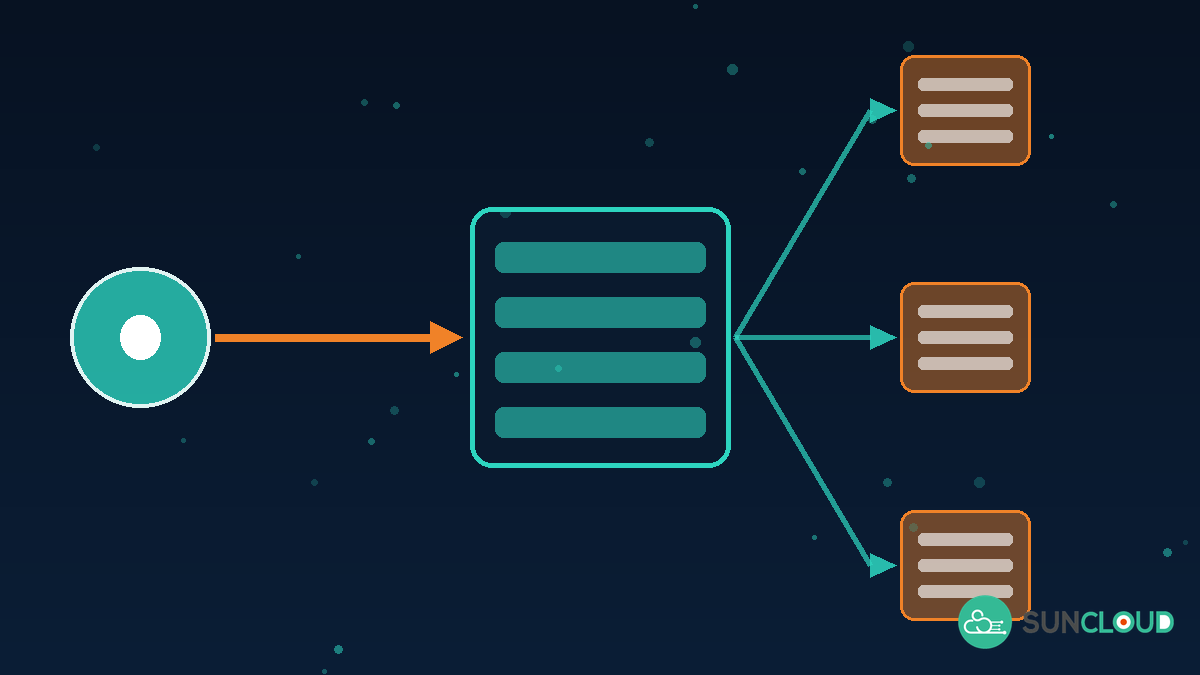
Đội IT cần kiểm tra ngay nếu NGINX đang làm reverse proxy hoặc load balancer trước web app và API, phục vụ website qua HTTPS có bật HTTP/2, chạy trong container, hay chạy NGINX Plus. Cả production lẫn staging, máy chủ cũ ít ai nhớ tới, và thiết bị nhúng dùng NGINX đều nằm trong diện rà soát.
Lưu ý: bản vá upstream đã có từ 18/11, nhưng gói của các bản phân phối Linux có thể chưa kịp cập nhật — tính đến ngày 19/11, trình theo dõi bảo mật của Debian vẫn liệt kê NGINX là đang dính lỗi và chưa có bản vá gói. Đội dùng gói distro cần kiểm tra trạng thái gói của đúng distro mình đang chạy.
Lỗ hổng NGINX HTTP/2 RCE: mức độ nghiêm trọng ra sao
Cả hai CVE đều đạt 9,2/10 theo CVSS 4.0 — mức Critical. CVE-2026-123007 rộng hơn hẳn: khai thác được trên cấu hình mặc định chỉ cần bật HTTP/2, kể cả máy chủ chỉ phục vụ file tĩnh. CVE-2026-123633 hẹp hơn, vì cần cấu hình proxy và điều kiện worker cạn kết nối — nhưng trong hạ tầng bận rộn, điều kiện đó không hề hiếm.
Khai thác CVE-2026-123007 cần một lượng lớn lưu lượng HTTP/2 trên một kết nối — theo Rapid7, PoC trong lab cần khoảng 128 GB, chừng hai phút ở tốc độ 10 Gbit/s. Đó là rào cản kỹ thuật, không phải rào cản an ninh: kẻ tấn công có chủ đích vượt qua được, và khi đã chạy mã trong worker NGINX, chúng có thể đọc dữ liệu đi qua reverse proxy, đánh cắp secret, hoặc dùng máy chủ làm bàn đạp tấn công sâu hơn vào mạng nội bộ.
Làm gì trong 24 giờ
- Kiểm kê toàn bộ NGINX trong 1 giờ đầu: chạy
nginx -vtrên từng máy chủ, grephttp2trong toàn bộ file cấu hình, và liệt kê cả NGINX trong container, image dùng NGINX làm base, và NGINX Plus. Máy nào bật HTTP/2 thì đưa vào danh sách ưu tiên. - Nâng cấp ngay lên bản đã vá: NGINX Open Source lên 1.30.7 (nhánh stable) hoặc 1.31.9 (nhánh mainline) — một lần nâng cấp đóng cả hai lỗi. NGINX Plus lên 37.0.8.1 hoặc 37.3.0.1 cho CVE-2026-123007, và 37.0.7.1 hoặc 37.2.0.1 cho CVE-2026-123633. Sau khi nâng cấp, khởi động lại hoàn toàn dịch vụ và kiểm tra lại phiên bản đang chạy.
- Chưa vá kịp thì tắt HTTP/2 tạm thời: thêm
http2 off;trong khối server bị ảnh hưởng (áp dụng từ NGINX 1.25.1 trở lên), rồi reload cấu hình. Tắt HTTP/2 có thể giảm đôi chút hiệu năng, nhưng an toàn hơn nhiều so với việc phơi một lỗi RCE chưa đăng nhập. - Rà dấu hiệu đã bị xâm nhập: kiểm tra log HTTP/2 bất thường, tiến trình lạ chạy dưới quyền worker NGINX, file mới xuất hiện trên máy chủ, và kết nối ra ngoài bất thường từ máy chủ web. Lỗi này chỉ cho quyền worker, nhưng chuỗi NGINX2Root cho thấy kẻ tấn công có thể leo tiếp — hãy rà cả dấu vết leo thang.
- Cập nhật kho image và quét lại toàn bộ fleet: rebuild mọi image dùng NGINX làm base, quét lại staging, máy chủ cũ và thiết bị nhúng. Đặt lịch quét lại sau 48 giờ: gói distro thường về sau bản vá upstream vài ngày.
NGINX là lớp hạ tầng mà đội IT thường xem là "đã xong, không cần động vào" — và chính vì thế nó ít được vá nhất. Hai lỗi lần này nhắc lại một bài học cũ: lớp càng đứng trước Internet, càng phải vá nhanh nhất. Bản vá đã có, cách tắt HTTP/2 tạm thời cũng đã có — việc còn lại là chạy lệnh trong hôm nay, trước khi PoC công khai biến thành khai thác hàng loạt.
Đội IT của bạn đang chạy website và API trên hạ tầng nào, và NGINX của bạn đã lên bản vá mới nhất chưa? Liên hệ SunCloud qua hotline 083 979 3434 hoặc email sales@suncloud.vn để được tư vấn hạ tầng do doanh nghiệp kiểm soát theo đúng tải việc thật. Tham khảo thêm dịch vụ VPS của SunCloud.
Nguồn tham khảo
- Wiz Research, "Unauthenticated Remote Code Execution in NGINX: CVE-2026-123633 and CVE-2026-123007" (18/11/2026): wiz.io
- NGINX2Shell, "Remote code execution in NGINX HTTP/2 (CVE-2026-123633, CVE-2026-123007)" (18/11/2026): nginx2shell.com