Lỗ hổng zero-day 9,8 điểm trên VMware vCenter: nhóm gián điệp khai thác từ tháng 9, hạn vá 23/11
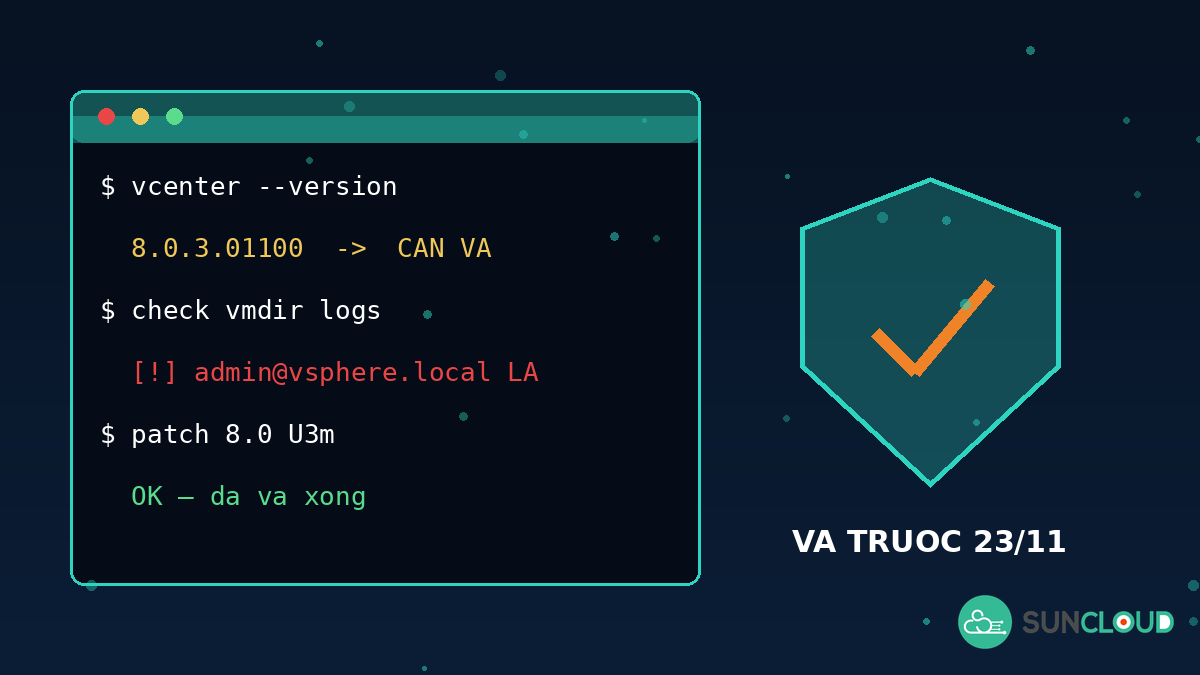
Ngày 19/11/2026, Broadcom phát hành bản vá khẩn cho lỗ hổng CVE-2026-123890 trên VMware vCenter — lỗi vượt qua xác thực đạt 9,8 điểm mà nhóm gián điệp Armory Castle đã khai thác từ đầu tháng 9, hơn hai tháng trước khi có bản vá. Ngày 20/11, CISA đưa lỗi này vào danh mục lỗ hổng đang bị khai thác thật (KEV) và yêu cầu vá xong trước 23/11. Không có cách khắc phục tạm thời nào: đội vận hành vCenter cần vá ngay trong 24 giờ và rà soát dấu vết xâm nhập.
Lỗ hổng zero-day VMware vCenter CVE-2026-123890: chuyện gì xảy ra
CVE-2026-123890 nằm trong VMware Directory Service (vmdir) — thành phần xác thực của vCenter Server, nền tảng quản lý tập trung môi trường ảo hóa VMware của doanh nghiệp. Lỗi cho phép kẻ tấn công chưa đăng nhập, chỉ cần có kết nối mạng tới vCenter, vượt qua xác thực và mở một phiên làm việc với quyền quản trị viên cao nhất (administrator@vsphere.local). Từ phiên đó, kẻ tấn công chạy được lệnh tùy ý và lấy được cơ sở dữ liệu thư mục data.mdb của vCenter.
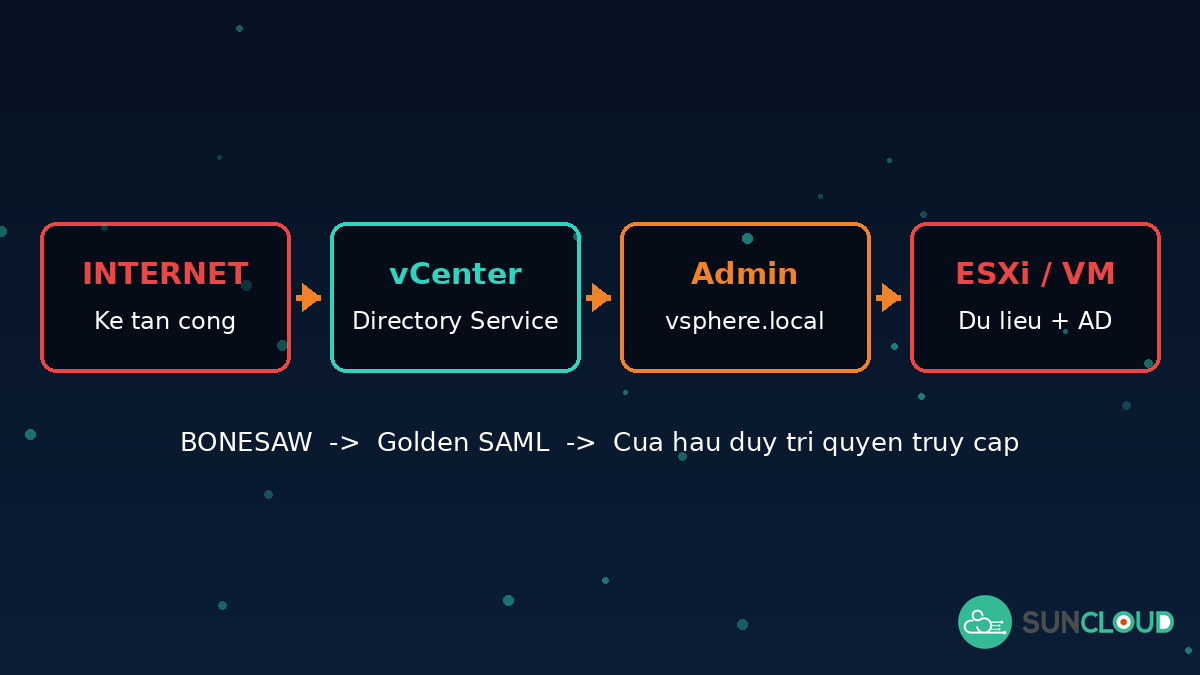
Theo báo cáo của Mandiant và Google Threat Intelligence Group công bố ngày 19/11, nhóm Armory Castle (tên cũ UNC5221, bị nghi có liên hệ với Trung Quốc) đã khai thác lỗi này từ đầu tháng 9/2026 như một zero-day. Nhóm này dùng công cụ Golang tự viết tên BONESAW để tấn công vCenter: tạo một tài khoản quản trị SSO, đánh cắp cơ sở dữ liệu thư mục, và trích xuất khóa ký SAML — thứ cho phép giả mạo token xác thực.
Sau khi chiếm được vCenter, nhóm tấn công triển khai thêm công cụ SAWSNAKE để thực hiện tấn công Golden SAML: giả mạo token, vượt qua xác thực đa yếu tố (MFA) và mạo danh người dùng hợp pháp. Các cửa hậu CAGEMATCH, BEARBONES, LAZYBONES được cài để duy trì quyền truy cập. Từ vCenter, chúng lần xuống các máy chủ ESXi và trích xuất dữ liệu từ máy ảo, trong đó có cả file cơ sở dữ liệu Active Directory của Windows.
Vụ tấn công vCenter chỉ là một mắt xích trong cùng một chiến dịch. Mandiant cho biết nhóm này trước đó đã chiếm thiết bị BeyondTrust Remote Support bằng một zero-day khác (CVE-2026-102764, 9,3 điểm, bị khai thác từ cuối tháng 8), rồi lần vào một thiết bị Linux nội bộ, cài webshell SLIMSAVAGE, leo thang lên quyền root và quét mạng nội bộ tìm hệ thống VMware trước khi tung BONESAW. Việc dùng hai zero-day trong cùng một chiến dịch cho thấy đây là nhóm tấn công trình độ cao, mục tiêu gián điệp rõ ràng.
Lỗ hổng zero-day VMware vCenter CVE-2026-123890: ai bị ảnh hưởng
Broadcom khẳng định: mọi phiên bản vCenter cũ hơn bản đã vá đều bị ảnh hưởng, bất kể triển khai độc lập hay nằm trong VMware Cloud Foundation, vSphere Foundation, Telco Cloud Platform và Telco Cloud Infrastructure. Lỗi tồn tại cả khi bật hay không bật chế độ Enhanced Linked Mode.
Với doanh nghiệp Việt Nam, mức độ phơi nhiễm là rất thật: vCenter là bộ não quản lý của phần lớn hạ tầng ảo hóa VMware trong các datacenter và phòng máy doanh nghiệp. Chỉ cần một máy chủ vCenter còn chạy bản chưa vá và có thể tới được từ mạng là toàn bộ máy ảo nó quản lý đều nằm trong tầm tay kẻ tấn công.
Trường hợp cần lưu ý riêng: vCenter 7.0 đã hết hỗ trợ chung từ 02/10/2025 và không có bản vá công khai cho lỗi này; khách hàng có hợp đồng hỗ trợ mở rộng phải liên hệ Broadcom Support. Các phiên bản 6.5 và 6.7 cũng được khuyến cáo coi như bị ảnh hưởng.
Lỗ hổng zero-day VMware vCenter CVE-2026-123890: mức độ
Điểm CVSS 9,8 trên 10 — mức nghiêm trọng gần như tối đa. Ba yếu tố đẩy mức độ lên cao nhất: thứ nhất, khai thác không cần đăng nhập, chỉ cần kết nối mạng tới vCenter; thứ hai, đã bị khai thác thật ngoài thực tế hơn hai tháng trước khi có bản vá, bởi nhóm gián điệp có tổ chức; thứ ba, không có cách khắc phục tạm thời nào — Broadcom không công bố workaround, và bản vá không thể áp dụng qua Quick Patch.
CISA đã đưa CVE-2026-123890 vào danh mục KEV ngày 20/11 cùng ba lỗi khác (Cisco Expressway CVE-2026-76466, Apache Roller CVE-2026-129448, SAP NetWeaver CVE-2025-42884), với hạn xử lý 23/11/2026 cho các cơ quan liên bang Mỹ theo Chỉ thị vận hành BOD 26-04. Với doanh nghiệp tư nhân, hạn 23/11 không phải nghĩa vụ pháp lý, nhưng là mốc thực tế cần theo: mã khai thác công khai cho lỗi Cisco cùng đợt đã xuất hiện, và nhóm tấn công vCenter đã có sẵn công cụ BONESAW hoạt động từ tháng 9.
Đây cũng là lỗi vượt xác thực thứ hai trong vmdir chỉ trong năm nay — lỗi trước CVE-2026-59309 được vá ngày 29/07/2026, và Broadcom xác nhận lỗi mới là vấn đề hoàn toàn khác: mọi hệ thống vCenter đều cần bản vá mới kể cả khi đã vá lỗi tháng 7.
Làm gì trong 24 giờ
- Vá vCenter ngay, ngoài chu kỳ vá thường kỳ: Broadcom coi đây là bản cập nhật khẩn cấp. Nâng lên vCenter 9.1.1.0200 (nhánh 9.1), 9.0.2.0200 (nhánh 9.0) hoặc 8.0 U3m (nhánh 8.0, build 25934264); VCF 5.x nâng lên 5.2.5. Lưu ý: bản 9.0.2.0200 có giới hạn "Back-in-Time" chặn nâng tiếp lên VCF 9.1.1 — kiểm tra bảng tương thích của Broadcom trước khi vá nếu đang trong quá trình nâng cấp. Khi vá, giao diện quản lý vCenter tạm ngừng nhưng máy ảo và container đang chạy vẫn hoạt động bình thường.
- Rà soát dấu vết xâm nhập, đừng chỉ vá rồi thôi: vì lỗi đã bị khai thác từ đầu tháng 9, hệ thống vá xong vẫn có thể còn cửa hậu. Kiểm tra tài khoản quản trị SSO lạ mới xuất hiện, rà soát nhật ký vmdir và đối chiếu khóa ký SAML có bị trích xuất hay không. Nếu phát hiện dấu vết, coi như đã bị xâm nhập và xử lý theo quy trình ứng cứu sự cố.
- Khóa cổng quản lý vCenter khỏi mọi thứ không phải máy quản trị: giới hạn truy cập tới các cổng 443, 2012, 5480 và 22 của vCenter chỉ từ các máy quản trị đã biết. Tường lửa chỉ giảm phơi nhiễm, không thay thế bản vá — nhưng đây là lớp phòng thủ cần có ngay cả sau khi vá.
- Vá nốt bốn lỗi còn lại trong VMSA-2026-0009: SDDC Manager (SQL injection CVE-2026-123891 8,1 điểm, command injection CVE-2026-123892, leo thang đặc quyền CVE-2026-123893) và VMware Tools for Windows (vượt qua chữ ký token SAML CVE-2026-123894, bản sửa 13.1.5 và 12.5.5).
- Lên kế hoạch cho vCenter 7.0 trở xuống: nếu còn chạy 7.0, liên hệ Broadcom Support ngay để xin bản vá theo hợp đồng hỗ trợ mở rộng, đồng thời lập kế hoạch nâng cấp hoặc cô lập hệ thống.
Lỗ hổng vCenter lần này là lời nhắc quen thuộc nhưng chưa bao giờ cũ: hệ thống quản lý hạ tầng chính là mục tiêu giá trị nhất. Kẻ tấn công không cần phá từng máy ảo khi chúng có thể chiếm được bộ não điều khiển tất cả máy ảo đó — và chúng đã làm như vậy suốt hơn hai tháng trước khi bản vá xuất hiện.
Hệ thống ảo hóa VMware của doanh nghiệp bạn đã vá xong chưa? Liên hệ SunCloud qua hotline 083 979 3434 hoặc email sales@suncloud.vn để được hỗ trợ rà soát và nâng cấp hạ tầng. Tham khảo thêm dịch vụ VPS của SunCloud.
Nguồn tham khảo
- BleepingComputer, "VMware patches vCenter zero-day exploited in attacks since September" (19/11/2026): bleepingcomputer.com
- The Hacker News, "Hackers Exploit Critical VMware, Cisco, and Apache Flaws as Espionage Attacks Emerge" (21/11/2026): thehackernews.com
- Rapid7, "CVE-2026-123890: Critical Authentication Bypass in VMware vCenter" (19/11/2026): rapid7.com
- Censys, "Nov 19 Advisory: VMware vCenter Authentication Bypass [CVE-2026-123890]" (19/11/2026): censys.com
Bài viết liên quan
- Dịch vụ VPS SunCloud
- Backup cho máy ảo VMware: VADP và CBT hoạt động ra sao
- NGINX vá 2 lỗ hổng RCE 9,2 điểm: không cần đăng nhập vẫn chạy được mã trên máy chủ
