- An ninh vật lý datacenter: 5 lớp bảo vệ trước khi chạm được vào server
- An ninh vật lý datacenter: vì sao an ninh vật lý là nền tảng của mọi chứng chỉ bảo mật
- An ninh vật lý datacenter: lớp 1: Vòng ngoài — hàng rào, bãi xe và kiểm soát ra vào khuôn viên
- An ninh vật lý datacenter: lớp 2: Tòa nhà — lễ tân, thẻ từ và khu vực hạn chế
- Lớp 3: Sảnh datacenter — xác thực đa yếu tố và mantrap
- Lớp 4: Hành lang và khu vực kỹ thuật — phân vùng truy cập theo vai trò
- Lớp 5: Tủ rack — khóa riêng, camera và cảm biến từng tủ
- Giám sát 24/7: camera, cảm biến môi trường và đội phản ứng
- Quy trình cho khách colocation vào thăm server
- Checklist đánh giá an ninh vật lý khi chọn datacenter
- Kết luận
- Câu hỏi thường gặp
An ninh vật lý datacenter: 5 lớp bảo vệ trước khi chạm được vào server
Hãy tưởng tượng: hacker không cần bẻ khóa firewall của bạn. Hắn chỉ cần một thẻ từ làm giả, một bộ đồng phục bảo trì, và 10 phút một mình trong phòng máy — cắm một USB lạ vào server, hoặc đơn giản là bê cả máy chủ đi.
An ninh vật lý datacenter chính là tuyến phòng thủ đầu tiên — và thường bị xem nhẹ nhất — trong mọi chiến lược bảo mật. Bài viết này "mổ xẻ" 5 lớp bảo vệ chuẩn mực của một datacenter chuyên nghiệp, từ hàng rào ngoài cùng đến chiếc tủ rack chứa server của bạn.
An ninh vật lý datacenter: vì sao an ninh vật lý là nền tảng của mọi chứng chỉ bảo mật
Mọi tiêu chuẩn bảo mật nghiêm túc đều có yêu cầu về an ninh vật lý. ISO 27001 dành hẳn một nhóm kiểm soát cho bảo mật vật lý và môi trường; PCI-DSS Requirement 9 yêu cầu hạn chế truy cập vật lý vào dữ liệu chủ thẻ; tiêu chuẩn Tier của Uptime Institute (uptimeinstitute.com) đánh giá cả khả năng chống chịu vật lý của hạ tầng.
Lý do rất thực tế: không có lớp bảo mật logic nào cứu được bạn nếu kẻ tấn công có quyền tiếp cận vật lý. Mật khẩu mạnh, mã hóa AES-256, firewall nhiều lớp — tất cả trở nên vô nghĩa khi ai đó chạm tay vào phần cứng.
Với doanh nghiệp thuê colocation, an ninh vật lý của datacenter là thứ bạn không thể tự kiểm soát — bạn phải tin tưởng nhà cung cấp. Vì vậy hiểu 5 lớp bảo vệ dưới đây là tiêu chí bắt buộc khi chọn nơi gửi gắm server. Nguyên tắc xuyên suốt là phòng thủ theo chiều sâu: nhiều lớp chồng nhau, mỗi lớp đều có khả năng phát hiện và ngăn chặn độc lập.
An ninh vật lý datacenter: lớp 1: Vòng ngoài — hàng rào, bãi xe và kiểm soát ra vào khuôn viên
Lớp đầu tiên bắt đầu từ ngoài đường. Nhiều datacenter cố tình thiết kế kín đáo, không biển hiệu nổi bật, để giảm sự chú ý.
Hàng rào và ranh giới: Khuôn viên được bao quanh bởi hàng rào kiên cố, chiếu sáng ban đêm và camera quan sát toàn chu vi. Cổng ra vào có barie, chốt bảo vệ 24/7, kiểm tra giấy tờ và lý do vào của mọi phương tiện.
Bãi đỗ xe tách biệt: Xe của khách và nhân viên đỗ ở khu vực riêng, cách xa tòa nhà chứa phòng máy. Xe chở hàng hóa, thiết bị vào khu vực kỹ thuật phải qua kiểm tra.
Giám sát từ xa: Camera vòng ngoài hoạt động 24/7, hình ảnh lưu trữ tập trung. Nhiều datacenter dùng phân tích video thông minh để cảnh báo chủ động thay vì chỉ ghi hình.
Lớp này loại bỏ phần lớn các mối đe dọa cơ hội — kẻ gian thường chọn mục tiêu dễ dàng hơn.
An ninh vật lý datacenter: lớp 2: Tòa nhà — lễ tân, thẻ từ và khu vực hạn chế
Vượt qua cổng khuôn viên, bạn đến sảnh tòa nhà — nơi kiểm soát danh tính thực sự bắt đầu.
Lễ tân an ninh: Mọi khách đến đều đăng ký tại quầy: xuất trình giấy tờ tùy thân, ghi rõ người cần gặp, mục đích, thời gian dự kiến. Thông tin lưu vào hệ thống quản lý khách thăm.
Thẻ từ tạm thời: Khách được cấp thẻ tạm thời chỉ có hiệu lực trong khung giờ và khu vực đã đăng ký. Thẻ khách thăm không bao giờ mở được cửa phòng máy.
Phân khu trong tòa nhà: Tòa nhà chia thành các vùng với mức độ hạn chế tăng dần: khu vực công cộng (sảnh, phòng họp) → khu vực văn phòng → khu vực hạn chế → khu vực cấm (phòng máy). Mỗi vùng là một "cửa ải" riêng.
Chính sách "không đi một mình": Khách thăm khu vực kỹ thuật luôn phải có nhân viên datacenter đi kèm — không có ngoại lệ.
Lớp 3: Sảnh datacenter — xác thực đa yếu tố và mantrap
Đây là lớp "đắt giá" nhất về công nghệ — cửa ngõ cuối cùng trước khi bước vào khu vực đặt máy chủ.
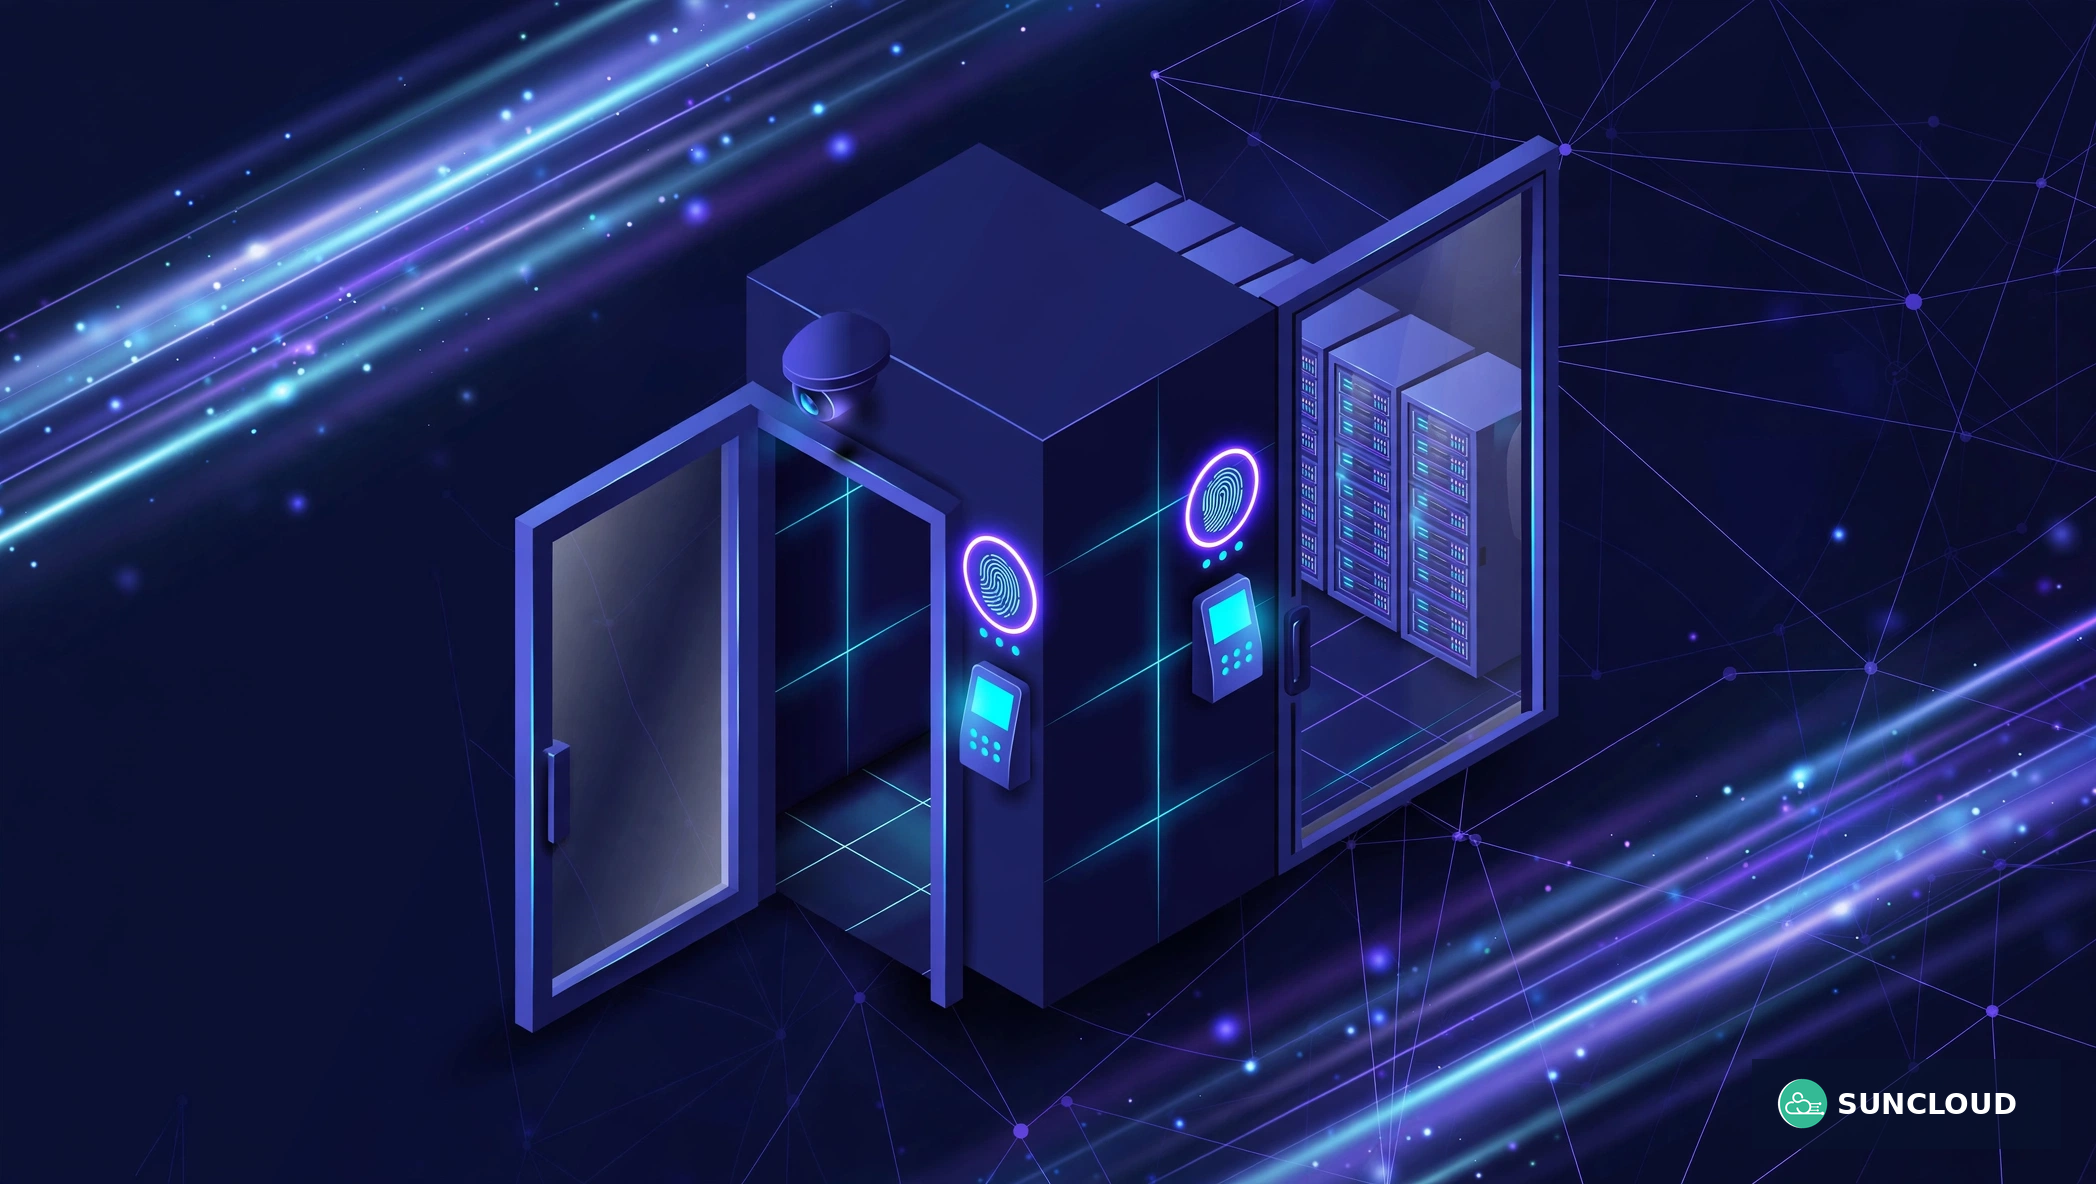
Xác thực đa yếu tố: Chuẩn mực hiện nay là kết hợp ít nhất hai trong ba nhóm: thẻ từ (cái bạn có) + mã PIN (cái bạn biết) + sinh trắc học (vân tay hoặc khuôn mặt — cái bạn là). Mất thẻ không đồng nghĩa mất quyền vào, vì thiếu yếu tố thứ hai cửa vẫn không mở.
Mantrap (buồng đệm an ninh): Hệ thống hai cửa liên động: bạn bước vào buồng nhỏ, cửa sau đóng lại, hệ thống xác thực danh tính, rồi cửa phía trước mới mở. Thiết kế này chống "đi ké" (tailgating) — kẻ gian không thể lách qua cùng người có quyền.
Danh sách truy cập phê duyệt trước: Chỉ những người có công việc trực tiếp mới nằm trong danh sách được vào phòng máy, và danh sách được rà soát định kỳ — người chuyển công tác, nghỉ việc bị thu hồi quyền ngay.
Ghi nhật ký mọi lượt ra vào: Mỗi lần quẹt thẻ, quét vân tay đều được ghi lại: ai, khi nào, vào cửa nào. Nhật ký lưu trữ lâu dài, phục vụ điều tra sự cố và là bằng chứng trong các đợt đánh giá ISO 27001, PCI-DSS.
Lớp 4: Hành lang và khu vực kỹ thuật — phân vùng truy cập theo vai trò
Vào được phòng máy chưa phải là xong. Bên trong tiếp tục phân vùng theo nguyên tắc đặc quyền tối thiểu: bạn chỉ được đến đúng nơi công việc yêu cầu.
Phân vùng theo khách hàng: Mỗi khách colocation được bố trí khu vực rack riêng. Khách A không thể vào khu vực của khách B — dù cùng một phòng máy. Các "cage" (lồng bảo vệ riêng) với khóa độc lập là hình thức phân vùng cao cấp nhất.
Phân vùng theo chức năng: Khu vực điện (UPS, máy phát), khu vực làm mát, khu vực mạng là các phòng riêng biệt với quyền truy cập riêng. Kỹ thuật viên mạng không có quyền vào phòng điện và ngược lại.
Quy trình mang thiết bị ra/vào: Mọi thiết bị (server, linh kiện, USB) mang vào hoặc ra khỏi khu vực kỹ thuật đều phải khai báo: thiết bị gì, của ai, serial number, mục đích.
Lớp 5: Tủ rack — khóa riêng, camera và cảm biến từng tủ
Lớp cuối cùng, gần server của bạn nhất — và cũng chi tiết nhất.
Khóa tủ rack riêng: Mỗi tủ rack có khóa riêng (khóa cơ, khóa số hoặc khóa điện tử). Chìa khóa tủ của khách colocation chỉ khách hàng đó giữ.
Cảm biến mở cửa: Mỗi lần tủ được mở đều ghi nhận thời gian và danh tính người mở (với khóa điện tử). Kết hợp với camera trong phòng máy, mọi thao tác vật lý lên server đều có thể truy vết.
Cảm biến môi trường: Nhiệt độ, độ ẩm được giám sát liên tục ở từng dãy tủ. Vượt ngưỡng → cảnh báo ngay cho đội vận hành: server quá nóng cũng "chết" như bị tấn công vậy.
Niêm phong: Một số khách hàng nhạy cảm yêu cầu niêm phong (seal) tủ rack của mình: tem niêm phong rách nghĩa là tủ đã bị mở ngoài quy trình.
Muốn chạm vào server của bạn, kẻ xâm nhập phải vượt qua hàng rào có bảo vệ, sảnh lễ tân có đăng ký, cửa xác thực đa yếu tố, phân vùng theo vai trò — và chiếc khóa trên chính tủ rack đó.
Giám sát 24/7: camera, cảm biến môi trường và đội phản ứng
Năm lớp bảo vệ sẽ vô nghĩa nếu không có "đôi mắt" theo dõi liên tục. Trung tâm điều hành an ninh của datacenter hoạt động 24/7 với ba nhiệm vụ:
Giám sát hình ảnh: Camera bao phủ từ vòng ngoài đến từng hành lang kỹ thuật, hình ảnh truyền về trung tâm theo thời gian thực. Nhân viên trực phát hiện bất thường và xử lý ngay.
Giám sát môi trường: Hệ thống BMS theo dõi liên tục: nhiệt độ, độ ẩm từng khu vực; trạng thái UPS, máy phát điện; hệ thống chữa cháy khí sạch (không dùng nước trong phòng máy); rò rỉ nước; khói. Vượt ngưỡng → cảnh báo tự động.
Đội phản ứng tại chỗ: Datacenter luôn có đội kỹ thuật và bảo vệ trực tại chỗ 24/7 — không phải "gọi mới đến". Khi báo động vang lên, người có mặt trong vài phút. Đây là khác biệt cốt lõi giữa datacenter chuyên nghiệp và "phòng server nâng cấp".
Quy trình cho khách colocation vào thăm server
Với khách thuê chỗ đặt máy chủ, việc "vào thăm server" (nâng cấp RAM, thay ổ cứng) là nhu cầu chính đáng. Quy trình chuẩn:
- Đặt lịch trước: Thông báo trước qua portal hoặc hotline: ai đến, khi nào, làm gì, trong bao lâu.
- Xác thực tại sảnh: Xuất trình giấy tờ tùy thân khớp với thông tin đã đăng ký.
- Nhận thẻ tạm thời và người đi kèm: Thẻ khách chỉ mở được khu vực đã đăng ký; luôn có nhân viên datacenter đi cùng từ sảnh đến tận tủ rack.
- Làm việc trong phạm vi cho phép: Chỉ thao tác trên thiết bị của mình. Mọi thiết bị mang vào/ra đều khai báo và ghi nhận.
- Bàn giao khi ra về: Trả thẻ, ký xác nhận thời gian ra, nhật ký truy cập được lưu lại.
Quy trình này có thể khiến lần đầu bạn thấy "phiền" — nhưng chính sự nghiêm ngặt này bảo vệ server của bạn khỏi những khách hàng khác. Datacenter nào cho người lạ tự do đi lại trong phòng máy thì cũng sẽ để người lạ tự do đi lại quanh server của bạn.
Checklist đánh giá an ninh vật lý khi chọn datacenter
Khi đi khảo sát datacenter, hãy mang theo checklist này:
| Hạng mục | Câu hỏi cần đặt ra |
|---|---|
| Chứng chỉ | Có ISO 27001, Tier III (hoặc tương đương) không? |
| Vòng ngoài | Có hàng rào, bảo vệ 24/7, camera chu vi không? |
| Kiểm soát ra vào | Có xác thực đa yếu tố tại cửa phòng máy? Có mantrap không? |
| Phân vùng | Khách hàng có khu vực riêng? Có chính sách escort không? |
| Tủ rack | Tủ có khóa riêng? Có cảm biến mở cửa không? |
| Giám sát | Có trung tâm điều hành 24/7? Camera lưu bao lâu? |
| Môi trường | Giám sát nhiệt độ/độ ẩm từng khu vực? Chữa cháy khí sạch? |
| Điện dự phòng | UPS + máy phát N+1? Đã diễn tập mất điện chưa? |
| Quy trình khách thăm | Có đặt lịch, xác thực, đi kèm không? |
Mẹo khi đi tour: Đừng chỉ nghe giới thiệu — hãy quan sát. Cửa phòng máy có thực sự cần quẹt thẻ + vân tay không, hay đang mở toang vì "tiện"? Datacenter tốt sẽ tự hào cho bạn thấy hệ thống an ninh của họ; nơi nào né tránh câu hỏi về an ninh thì đó chính là câu trả lời.
Kết luận
An ninh vật lý datacenter không phải một bức tường, mà là 5 lớp bảo vệ chồng lên nhau: vòng ngoài với hàng rào và bảo vệ 24/7; tòa nhà với lễ tân và thẻ từ phân vùng; sảnh datacenter với xác thực đa yếu tố và mantrap; khu vực kỹ thuật phân vùng theo vai trò; và chiếc khóa trên từng tủ rack — tất cả được giám sát liên tục 24/7.
Khi chọn nơi đặt server — dù colocation hay cloud — đừng chỉ hỏi về cấu hình và giá. Hãy hỏi về an ninh vật lý, xem chứng chỉ ISO 27001 và Tier, và trực tiếp đi một vòng site tour với checklist trên tay. Server của bạn chỉ an toàn bằng lớp bảo vệ yếu nhất bao quanh nó.
SunCloud vận hành hạ tầng tại datacenter đạt chuẩn Tier III với an ninh vật lý nhiều lớp, kiểm soát truy cập nghiêm ngặt và đội ngũ trực 24/7/365 — cho cả Cloud Server, VPS và Colocation. Liên hệ hotline 083 979 3434 hoặc truy cập suncloud.vn.
Câu hỏi thường gặp
Tiêu chuẩn Tier III của datacenter nghĩa là gì?
Tier là phân loại của Uptime Institute đánh giá khả năng chống chịu của datacenter, từ Tier I đến Tier IV. Tier III yêu cầu hệ thống điện và làm mát dự phòng N+1, cho phép bảo trì thiết bị mà không gián đoạn hoạt động, với uptime thiết kế 99,982% (khoảng 1,6 giờ downtime/năm).
Mantrap trong datacenter là gì?
Mantrap (buồng đệm an ninh) là hệ thống hai cửa liên động tại lối vào khu vực nhạy cảm: bạn bước vào buồng nhỏ, cửa sau đóng lại, hệ thống xác thực danh tính, rồi cửa phía trước mới mở. Thiết kế này ngăn "đi ké" (tailgating) — kẻ gian không thể lách qua cùng người có quyền.
Khách colocation có được tự ý vào phòng máy không?
Không. Datacenter chuyên nghiệp yêu cầu đặt lịch trước, xác thực giấy tờ tại sảnh, cấp thẻ tạm thời giới hạn khu vực, và luôn có nhân viên đi kèm. Bạn chỉ được thao tác trên thiết bị của mình.
Camera trong datacenter lưu hình ảnh bao lâu?
Tùy chính sách từng datacenter, thường từ 90 ngày trở lên với khu vực trọng yếu. Khi chọn nhà cung cấp, hãy hỏi rõ chính sách này.
ISO 27001 có yêu cầu gì về an ninh vật lý?
Có. ISO 27001 dành hẳn một nhóm kiểm soát cho bảo mật vật lý và môi trường: bảo vệ chu vi, kiểm soát ra vào, bảo vệ khỏi đe dọa môi trường (cháy, lũ, mất điện), bảo vệ thiết bị và xử lý tài sản khi thanh lý.
Nên hỏi gì khi đi site tour datacenter?
Mang theo checklist: chứng chỉ (ISO 27001, Tier?), xác thực đa yếu tố tại cửa phòng máy, phân vùng khách hàng, khóa tủ rack riêng, trung tâm điều hành 24/7, chữa cháy khí sạch, điện dự phòng N+1, quy trình khách thăm. Quan trọng nhất là quan sát thực tế thay vì chỉ nghe giới thiệu.