Hướng dẫn bật Cloudflare cho VPS: chống DDoS miễn phí trong 15 phút
Hướng dẫn bật Cloudflare cho VPS: chống DDoS miễn phí trong 15 phút
VPS đang chạy website bán hàng ổn định thì một buổi sáng, traffic tăng vọt gấp trăm lần — không phải khách hàng, mà là một đợt tấn công DDoS. Website sập, khách không mua được hàng, tiền quảng cáo vẫn đốt. Điều đáng tiếc là nhiều chủ website không biết có một "lá chắn" miễn phí dựng xong trong 15 phút: Cloudflare cho VPS. Bài viết hướng dẫn từng bước bật Cloudflare cho VPS — đổi nameserver, bật proxy, cấu hình SSL, kích hoạt chống DDoS miễn phí.
Cloudflare cho vps: cloudflare làm gì cho VPS của bạn? Hiểu đúng trước khi cấu hình
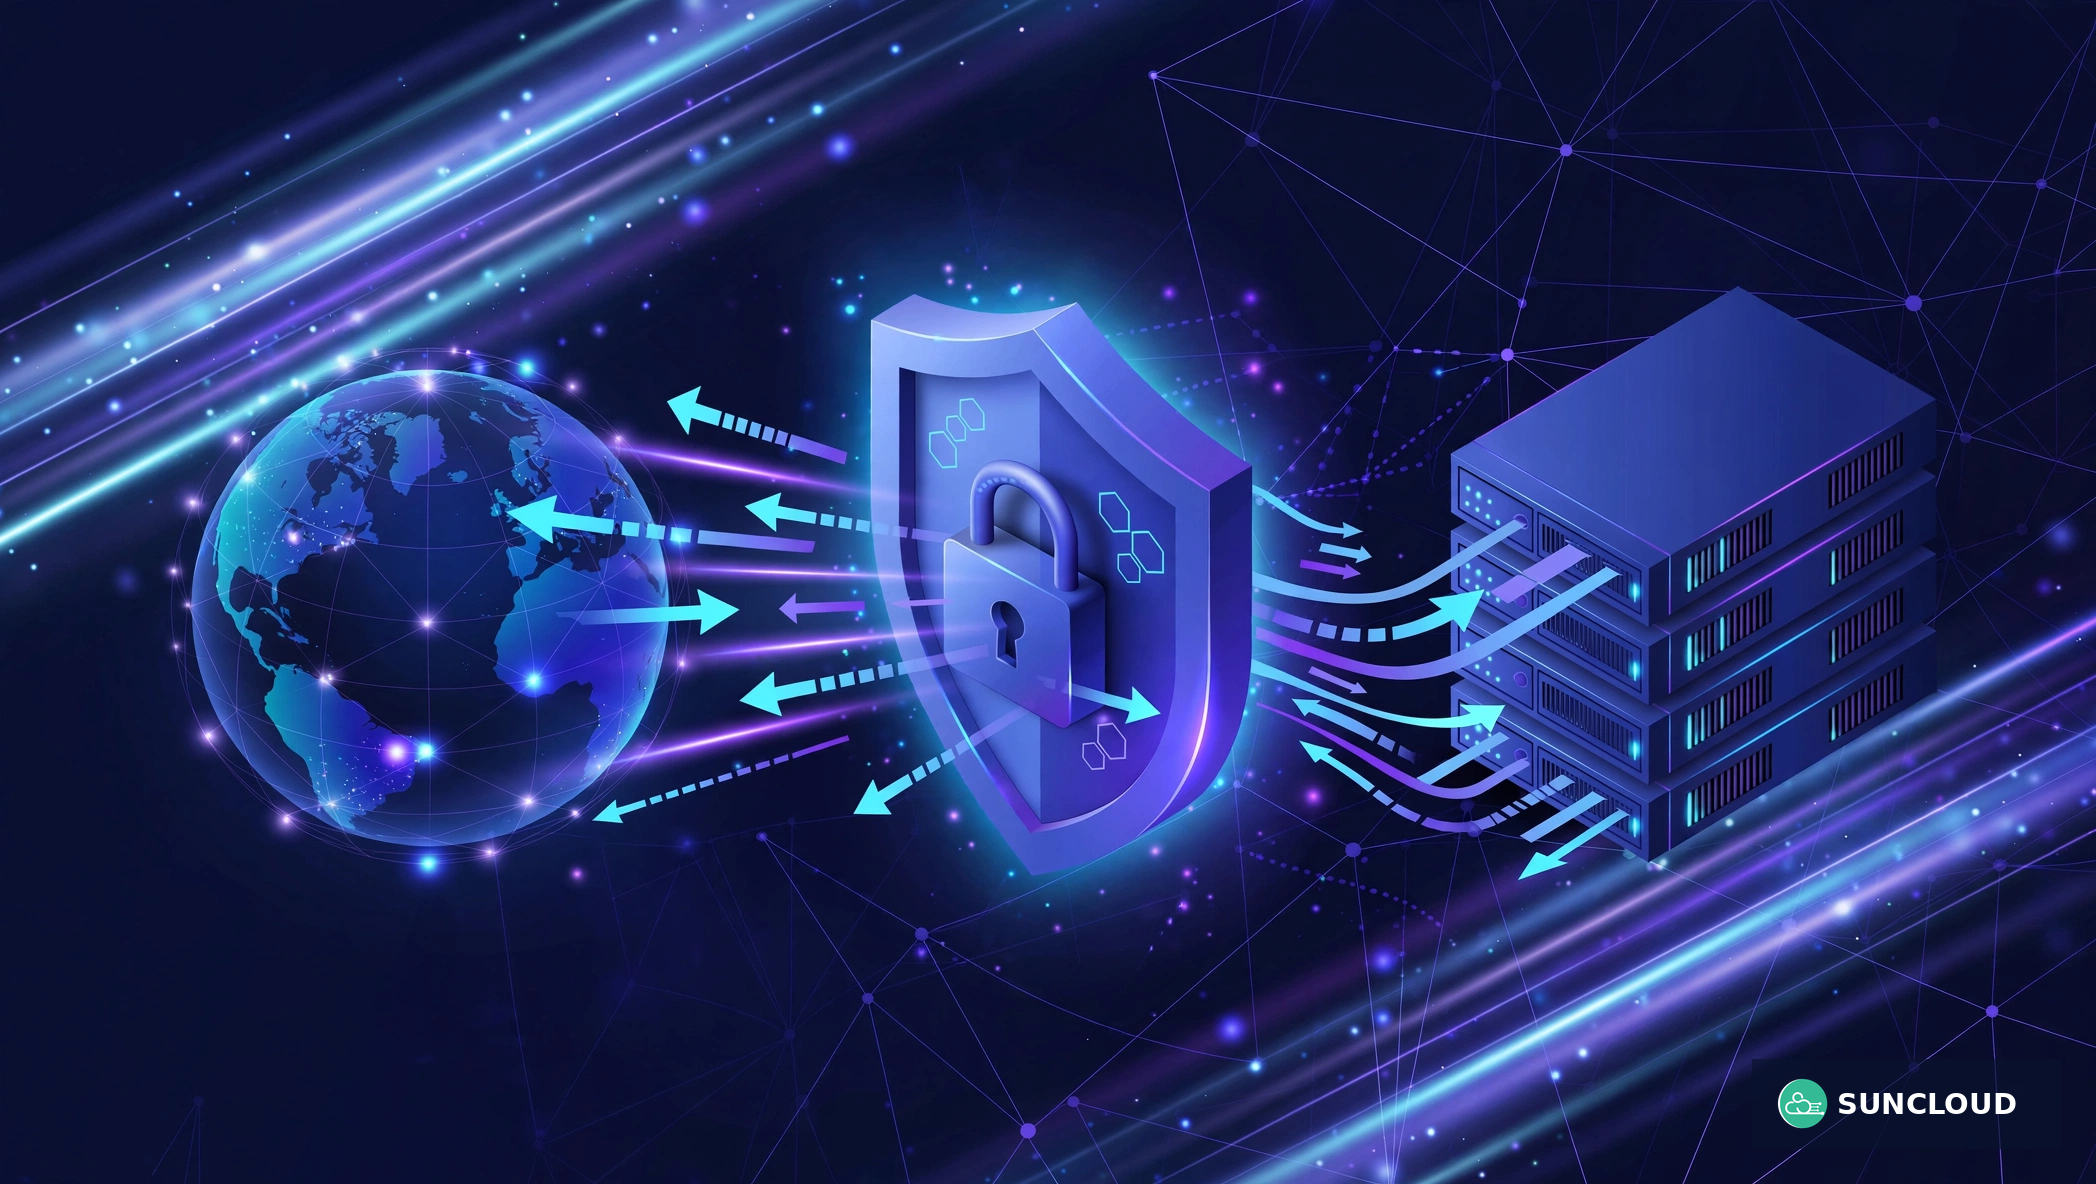
Cloudflare là dịch vụ DNS trung gian: thay vì người dùng kết nối thẳng vào VPS của bạn, họ kết nối vào mạng lưới máy chủ Cloudflare trên toàn cầu, rồi Cloudflare mới chuyển tiếp request về VPS (gọi là origin server). Mô hình này mang lại 3 lợi ích cốt lõi:
- Ẩn địa chỉ IP thật của VPS: kẻ tấn công không biết IP gốc để đánh trực tiếp — mọi đòn DDoS đều "đập" vào hạ tầng Cloudflare trước.
- Chống DDoS miễn phí, không giới hạn: theo tài liệu chính thức của Cloudflare, hãng cung cấp chống DDoS miễn phí, không giới hạn lưu lượng cho mọi gói — kể cả gói Free — từ năm 2017. Lưu lượng tấn công cũng không bị tính vào hóa đơn của bạn.
- Tăng tốc và SSL miễn phí: CDN cache nội dung tĩnh tại các điểm POP toàn cầu giúp website tải nhanh hơn; chứng chỉ SSL miễn phí giúp bật HTTPS trong vài click.
Hiểu đơn giản: Cloudflare như đội bảo vệ đứng trước cửa nhà — khách thật vào bình thường, kẻ gây rối bị chặn từ cổng, miễn phí với gói cơ bản. Quan trọng hơn, vì lưu lượng độc hại bị chặn từ biên mạng, VPS của bạn tiết kiệm được đáng kể CPU, RAM và băng thông — tài nguyên vốn rất "đắt" trên một VPS cấu hình vừa phải. Tham khảo thêm hướng dẫn cài đặt Cloudflare của Vietnix.
Cloudflare cho vps: chuẩn bị trước khi bắt đầu (5 phút)
Chuẩn bị 3 thứ:
- Tên miền đã trỏ về VPS, website chạy ổn định. Cloudflare bảo vệ qua tên miền, không bảo vệ IP trần. Web đang lỗi thì sửa xong rồi mới làm tiếp.
- Quyền quản trị tên miền. Cần đăng nhập nơi quản lý tên miền để đổi nameserver sang của Cloudflare.
- Tài khoản Cloudflare miễn phí. Đăng ký chỉ cần email và mật khẩu, không cần thẻ tín dụng cho gói Free.
Lưu ý: khi đổi nameserver, website có thể chập chờn do DNS lan truyền (propagation). Hãy làm vào khung giờ ít traffic nhất.
Cloudflare cho vps: bước 1: Thêm website và đổi nameserver (5 phút)
- Đăng nhập Cloudflare, bấm Add site, nhập tên miền gốc (ví dụ
cuahangcuaban.vn). - Chọn gói Free.
- Cloudflare tự quét các bản ghi DNS hiện tại (A, CNAME, MX...). Kiểm tra: bản ghi A của tên miền chính và
wwwphải trỏ đúng IP VPS; bổ sung thủ công nếu thiếu — đặc biệt bản ghi MX để tránh mất email. - Cloudflare cấp 2 nameserver (dạng
xxx.ns.cloudflare.com). Sang trang quản lý tên miền, thay 2 nameserver cũ bằng 2 nameserver này. - Quay lại Cloudflare bấm kiểm tra. Khi nhận email "Status: Active", website đã chạy qua Cloudflare (thường vài phút đến vài giờ).
Mẹo: chụp ảnh toàn bộ bản ghi DNS cũ trước khi đổi để có "bản đồ" quay lại khi cần.
Bước 2: Bật proxy (đám mây cam) và rà soát bản ghi DNS
Vào mục DNS kiểm tra cột Proxy status:
- Đám mây màu cam (Proxied): traffic qua Cloudflare — được bảo vệ, ẩn IP, có CDN và SSL. Bật cho bản ghi A của tên miền chính và
www. - Đám mây màu xám (DNS Only): traffic đi thẳng vào VPS, không được bảo vệ. Chỉ để xám cho bản ghi cần lộ IP thật: mail (MX), FTP, subdomain quản trị/SSH.
Nguyên tắc: bản ghi nào phục vụ website công khai đều phải cam. Chỉ một bản ghi A phụ quên để xám (ví dụ direct.cuahangcuaban.vn) cũng đủ để lộ IP gốc.
Bước 3: Bật SSL/TLS miễn phí đúng chế độ (3 phút)
Vào mục SSL/TLS. Chọn sai chế độ là nguyên nhân phổ biến nhất gây lỗi "web sập sau khi bật Cloudflare":
| Chế độ | Khi nào dùng | Lưu ý |
|---|---|---|
| Flexible | VPS chưa cài SSL | Cloudflare → user có HTTPS, Cloudflare → VPS dùng HTTP. Dùng tạm, không an toàn tuyệt đối |
| Full | VPS đã cài SSL (kể cả tự ký) | Mã hóa cả 2 chặng. Nên dùng tối thiểu mức này |
| Full (Strict) | VPS đã cài SSL hợp lệ | Mức an toàn nhất, khuyến nghị dùng lâu dài |
Khuyến nghị: VPS đã có SSL hợp lệ thì chọn Full (Strict); chưa có thì chọn Flexible để web chạy ngay, rồi cài SSL cho VPS và chuyển lên Full (Strict) sau. Bật thêm Always Use HTTPS. Kiểm tra bằng trình duyệt ẩn danh: có ổ khóa xanh, không báo lỗi chứng chỉ.
Bước 4: Kích hoạt các lớp chống DDoS miễn phí
- Bảo vệ DDoS tự động (luôn bật): Cloudflare tự phát hiện và giảm thiểu tấn công DDoS tầng 3/4 và tầng 7 mà không cần cấu hình — đây là "lá chắn" cốt lõi.
- Bot Fight Mode: vào Security → Bots để bật — tự thách thức bot độc hại đã biết, vẫn cho Googlebot/Bingbot đi qua.
- Security Level: vào Security → Settings, để Medium bình thường. Khi bị tấn công, nâng lên High hoặc bật I'm Under Attack Mode (hiển thị thử thách JavaScript cho mọi visitor — chỉ bật khi đang bị đánh vì có thể gây khó chịu).
- Firewall rules miễn phí: chặn pattern đáng ngờ — ví dụ user-agent lạ vào trang đăng nhập/admin, hoặc giới hạn quốc gia nếu chỉ phục vụ khách Việt Nam.
- Rate limiting cơ bản: đặt cho
/wp-login.php,/admin, API đăng nhập để chặn brute-force.
Sau khi bật, vào Analytics → Security để theo dõi lượng request độc hại bị chặn mỗi ngày.
Bước 5: Ẩn IP gốc — bước 90% người dùng bỏ quên
Cloudflare chỉ bảo vệ được khi kẻ tấn công không biết IP thật của VPS. Nếu IP gốc lộ, chúng đánh thẳng vào IP, bỏ qua Cloudflare hoàn toàn:
- Lịch sử DNS cũ: IP VPS từng xuất hiện trong lịch sử DNS trước khi dùng Cloudflare. Giải pháp triệt để: sau khi ổn định, đổi IP mới cho VPS rồi cập nhật bản ghi A.
- Email gửi từ VPS: header email có thể lộ IP server. Dùng dịch vụ email riêng thay vì gửi mail từ chính VPS chứa website.
- Subdomain quên tắt proxy: rà soát toàn bộ bản ghi DNS, không để bản ghi nào trỏ thẳng IP VPS không cần thiết.
- Firewall VPS chỉ chấp nhận IP Cloudflare: cấu hình firewall (iptables/UFW/CSF) chỉ cho phép port 80/443 từ dải IP Cloudflare, chặn mọi IP khác.
Giới hạn của gói miễn phí: khi nào cần nâng cấp
Bạn nên cân nhắc nâng cấp (từ khoảng $20/tháng cho gói Pro) khi:
- Cần WAF nâng cao: gói Free chỉ có managed ruleset cơ bản; rule OWASP đầy đủ và tùy biến sâu nằm ở gói trả phí — quan trọng nếu website xử lý thanh toán.
- Bị tấn công tầng 7 tinh vi: bot giả lập hành vi người dùng thật có thể vượt Bot Fight Mode cơ bản; gói cao hơn có Bot Management dùng machine learning.
- Cần log chi tiết: xuất log request thô (Logpush) để phân tích sâu là tính năng gói cao.
- Website là nguồn thu chính: khi mỗi phút downtime tốn tiền thật, SLA và hỗ trợ ưu tiên là khoản đầu tư xứng đáng.
Checklist kiểm tra sau 15 phút cấu hình
- Website tải bình thường trên trình duyệt ẩn danh, có ổ khóa HTTPS.
- Bản ghi A của domain chính và
wwwở chế độ Proxied (đám mây cam). - Không còn bản ghi DNS nào lộ IP VPS không cần thiết.
- Chế độ SSL/TLS đúng (khuyến nghị Full Strict nếu VPS đã có SSL).
- Always Use HTTPS đã bật; Bot Fight Mode đã bật; Security Level ở Medium.
- Đã tạo ít nhất 1 firewall rule bảo vệ trang đăng nhập/admin.
- Firewall VPS chỉ cho phép port 80/443 từ dải IP Cloudflare.
Lỗi 521 (Web server is down): kiểm tra VPS có chạy không và firewall có chặn IP Cloudflare không. Lỗi 526: vấn đề chứng chỉ SSL trên VPS — kiểm tra lại chế độ SSL/TLS.
Kết luận
Chỉ với 15 phút và 0 đồng, bạn đã trang bị cho VPS lớp bảo vệ DDoS, CDN tăng tốc và SSL miễn phí. Điểm mấu chốt: bật Cloudflare mới là một nửa chặng đường; nửa còn lại là ẩn IP gốc và cấu hình firewall đúng cách.
Nếu cần một nền tảng VPS ổn định làm "hậu phương" sau Cloudflare — VPS tại datacenter Tier III trong nước, băng thông tối thiểu 100 Mbps, hỗ trợ kỹ thuật 24/7 — SunCloud là lựa chọn đáng cân nhắc với các gói từ 125.000đ/tháng (giá tham khảo tại thời điểm viết, xem giá mới nhất tại suncloud.vn). Liên hệ hotline 083 979 3434 hoặc truy cập suncloud.vn.
Câu hỏi thường gặp
Dùng Cloudflare miễn phí có làm website chậm hơn không?
Thường thì ngược lại — nhanh hơn nhờ CDN cache nội dung tĩnh tại POP gần người dùng. Trường hợp duy nhất có thể chậm đi là khi toàn bộ khách hàng và VPS đều ở Việt Nam: request phải vòng qua POP Cloudflare ở nước ngoài. Với website đa quốc gia hoặc cần chống DDoS, lợi ích vượt trội hơn hẳn.
Đổi nameserver có làm mất email doanh nghiệp không?
Có thể, nếu bạn quên bản ghi MX. Trước khi đổi nameserver, hãy chụp lại toàn bộ bản ghi DNS cũ và đảm bảo bản ghi MX (trỏ đến dịch vụ email) được khai báo đầy đủ trên Cloudflare sau khi chuyển. Để an toàn tuyệt đối, đặt bản ghi mail ở chế độ DNS Only (đám mây xám) và dùng dịch vụ email riêng thay vì gửi mail từ chính VPS chứa website.
Cloudflare có bảo vệ được SSH và các port khác ngoài 80/443 không?
Gói Free chỉ proxy (bảo vệ) các port web phổ biến (80, 443 và một số port web khác). SSH (port 22), FTP, database và các dịch vụ không phải web không được Cloudflare Free bảo vệ — hãy dùng các biện pháp riêng: đổi port SSH mặc định, chỉ cho phép IP cố định SSH vào, dùng key thay vì mật khẩu.
Bị DDoS lớn khi đang dùng gói Free thì phải làm gì?
Bật ngay "I'm Under Attack Mode" trong mục Security để lọc bot bằng thử thách JavaScript, nâng Security Level lên High, và tạo firewall rule chặn tạm các pattern tấn công đang diễn ra (xem trong Analytics → Security). Chống DDoS của Cloudflare là không giới hạn lưu lượng trên mọi gói, nên bạn không lo bị tính thêm phí — nhưng nếu tấn công kéo dài và tinh vi, hãy cân nhắc nâng cấp để có công cụ phân tích sâu hơn.
Có nên bật Cloudflare cho cả website nội bộ (intranet) không?
Thường là không cần thiết và đôi khi gây phiền phức. Intranet chỉ phục vụ người dùng nội bộ qua VPN/mạng riêng, không tiếp xúc Internet công cộng nên ít nguy cơ DDoS từ bên ngoài. Thêm Cloudflare vào giữa có thể gây lỗi truy cập và phức tạp hóa cấu hình. Hãy dành Cloudflare cho các website/app tiếp xúc trực tiếp với người dùng Internet.
VPS cấu hình yếu có "gánh" nổi khi bật Cloudflare không?
Có — Cloudflare còn giúp VPS yếu "nhẹ gánh" hơn. Nhờ CDN cache nội dung tĩnh và lớp lọc bot/DDoS ở biên, lượng request thật sự chạm đến VPS giảm đáng kể. Nhiều website trên VPS 1 CPU/2GB RAM vẫn phục vụ tốt hàng chục nghìn lượt truy cập mỗi ngày nhờ Cloudflare đỡ phần lớn tải. Đây chính là lý do combo "VPS nhỏ + Cloudflare Free" rất được ưa chuộng.
Bài viết liên quan
