Đánh giá lỗ hổng định kỳ với OpenVAS: quét miễn phí, vá có kế hoạch
Đánh giá lỗ hổng định kỳ với OpenVAS: quét miễn phí, vá có kế hoạch
Một website bán hàng bị deface ngay đợt sale lớn nhất năm. Nguyên nhân? Plugin cũ có lỗ hổng đã được công bố từ 8 tháng trước, bản vá có sẵn, nhưng không ai biết hệ thống đang "hở" — vì chưa bao giờ quét kiểm tra. Kịch bản này lặp đi lặp lại ở hàng nghìn doanh nghiệp vừa và nhỏ: không phải họ coi thường bảo mật, mà họ nghĩ đánh giá lỗ hổng là thứ đắt đỏ chỉ dành cho tập đoàn lớn. Thực tế, OpenVAS quét lỗ hổng hoàn toàn miễn phí, và một lịch quét định kỳ hợp lý có thể ngăn chặn phần lớn các cuộc tấn công phổ biến.
OpenVAS (Open Vulnerability Assessment System) là hệ thống đánh giá lỗ hổng bảo mật mã nguồn mở, cho phép tự động quét hệ thống, máy chủ và ứng dụng để phát hiện điểm yếu, rồi đưa ra khuyến nghị khắc phục. Kết hợp với quy trình đánh giá lỗ hổng định kỳ, đây là cách tiết kiệm nhất để doanh nghiệp SME duy trì "sức khỏe bảo mật" ở mức chấp nhận được mà không cần đội ngũ chuyên trách đắt đỏ.
Openvas quét lỗ hổng: openVAS là gì?
OpenVAS là bộ công cụ quét và đánh giá lỗ hổng bảo mật mã nguồn mở, được phát triển từ nền tảng của Nessus (thời còn mã nguồn mở) và hiện do Greenbone Networks duy trì dưới tên gọi Greenbone Vulnerability Management (GVM) — OpenVAS là tên của bộ phận scanner trong hệ sinh thái đó, nhưng cộng đồng vẫn quen gọi chung là OpenVAS.
Cách hoạt động cốt lõi: OpenVAS duy trì một cơ sở dữ liệu khổng lồ các bài kiểm tra lỗ hổng (NVT – Network Vulnerability Tests), mỗi bài tương ứng với một lỗ hổng đã biết (CVE). Khi quét, nó gửi các gói tin thăm dò tới mục tiêu, so sánh phiên bản phần mềm/dịch vụ phát hiện được với cơ sở dữ liệu, và báo cáo những điểm khớp kèm mức độ nghiêm trọng theo chuẩn CVSS.
Điểm mạnh lớn nhất của OpenVAS với SME Việt Nam:
- Miễn phí hoàn toàn, mã nguồn mở — không phí bản quyền, không giới hạn số IP quét (bản community).
- Cơ sở dữ liệu NVT cập nhật hàng ngày, bao phủ hàng chục nghìn lỗ hổng.
- Giao diện web trực quan (Greenbone Security Assistant), không đòi hỏi chuyên gia bảo mật mới dùng được.
- Báo cáo chi tiết kèm hướng dẫn khắc phục từng lỗ hổng, xuất được PDF/CSV.
Hạn chế cần biết thẳng thắn: bản Community có giới hạn về hiệu năng và một số tính năng doanh nghiệp so với bản thương mại Greenbone; quét sâu tốn thời gian và tài nguyên; và như mọi công cụ tự động, nó có thể báo dương tính giả (false positive) — cần người có kiến thức rà soát lại.
Openvas quét lỗ hổng: vì sao phải đánh giá lỗ hổng ĐỊNH KỲ, không phải một lần?
Nhiều doanh nghiệp quét bảo mật một lần khi mới triển khai hệ thống rồi "quên luôn" — đây là sai lầm phổ biến nhất. Lý do đánh giá lỗ hổng định kỳ là bắt buộc:
Lỗ hổng mới xuất hiện mỗi ngày. Hàng năm có hàng chục nghìn CVE mới được công bố. Hệ thống "sạch" hôm nay có thể "hở" vào tuần sau chỉ vì một thư viện bạn đang dùng bị phát hiện lỗi.
Hệ thống thay đổi liên tục. Mỗi lần cài thêm plugin, mở thêm port, deploy thêm service là một lần bề mặt tấn công mở rộng. Không quét lại định kỳ, bạn không biết mình vừa mở thêm "cửa sau" nào.
Tuân thủ và hợp đồng. Nhiều tiêu chuẩn (PCI DSS yêu cầu quét lỗ hổng hàng quý) và hợp đồng với đối tác lớn ngày càng đòi hỏi bằng chứng đánh giá bảo mật định kỳ. Có lịch quét + báo cáo lưu trữ là bạn đã đáp ứng được phần lớn yêu cầu này.
Tấn công tự động không chờ đợi. Bot quét lỗ hổng trên Internet hoạt động 24/7 — kẻ tấn công thường phát hiện lỗ hổng của bạn trước cả khi bạn biết. Quét định kỳ giúp bạn "chạy đua" kịp thời: phát hiện và vá trước khi bị khai thác.
Tần suất khuyến nghị theo loại hệ thống:
| Loại hệ thống | Tần suất quét | Lý do |
|---|---|---|
| Hệ thống public-facing (web, mail, VPN) | Hàng tháng | Tiếp xúc trực tiếp Internet, rủi ro cao nhất |
| Server nội bộ quan trọng (DB, ERP) | Hàng quý | Ít tiếp xúc ngoài nhưng ảnh hưởng lớn nếu bị xâm nhập |
| Máy trạm, thiết bị mạng nội bộ | 6 tháng/lần | Rủi ro thấp hơn, quét toàn diện định kỳ |
| Sau mỗi thay đổi lớn (deploy, nâng cấp) | Ngay lập tức | Thay đổi = bề mặt tấn công mới |
| Theo yêu cầu tuân thủ (PCI DSS...) | Theo chuẩn (thường hàng quý) | Đáp ứng audit |
Openvas quét lỗ hổng: kiến trúc OpenVAS/GVM: hiểu để vận hành đúng
Để dùng OpenVAS hiệu quả, cần hiểu sơ đồ 3 thành phần chính của Greenbone Vulnerability Management:
- Scanner (openvas-scanner): "đôi tay" thực hiện quét — gửi gói tin, chạy các bài kiểm tra NVT, thu thập kết quả thô. Có thể triển khai nhiều scanner ở các chi nhánh, quét qua sensor từ xa.
- Manager (gvmd): "bộ não" — quản lý target, task, lịch quét, lưu trữ kết quả vào cơ sở dữ liệu, tính toán mức độ nghiêm trọng.
- GSA – Greenbone Security Assistant: giao diện web (thường ở cổng 9392) — nơi bạn tạo target, bấm nút quét, xem báo cáo biểu đồ.
Dữ liệu nuôi hệ thống gồm 3 nguồn đồng bộ định kỳ: NVT feed (các bài kiểm tra lỗ hổng mới), SCAP feed (dữ liệu CVE, CPE, CVSS) và CERT feed (thông tin cảnh báo). Lần đồng bộ đầu tiên có thể mất hàng giờ và tải hàng GB dữ liệu — hãy kiên nhẫn, đây là việc chỉ làm một lần.
Về tài nguyên, máy chủ chạy OpenVAS nên có tối thiểu 4 vCPU, 8 GB RAM và 40–60 GB ổ đĩa cho bản community quét quy mô SME (vài chục IP). Quét càng sâu, càng nhiều target đồng thời thì càng tốn RAM và CPU — đừng chạy scanner trên cùng máy production đang phục vụ khách hàng.
So sánh OpenVAS với Nessus và Qualys
| Tiêu chí | OpenVAS (Community) | Nessus Essentials/Pro | Qualys |
|---|---|---|---|
| Chi phí | Miễn phí | Essentials miễn phí (16 IP); Pro trả phí | Trả phí theo subscription |
| Mã nguồn | Mở | Đóng | Đóng (SaaS) |
| Số lượng NVT/plugin | ~100.000+ NVT | ~200.000+ plugin | Rất lớn, cập nhật liên tục |
| Độ chính xác | Tốt, có false positive | Cao, ít báo giả hơn | Rất cao |
| Dễ triển khai | Trung bình (tự cài, tự nuôi feed) | Dễ | Rất dễ (cloud, không cần hạ tầng) |
| Phù hợp | SME, team IT tự làm | SME–doanh nghiệp vừa | Doanh nghiệp lớn, yêu cầu tuân thủ khắt khe |
Lựa chọn thực tế cho SME Việt Nam: bắt đầu với OpenVAS miễn phí để xây dựng thói quen quét định kỳ và quy trình vá. Khi quy mô lớn lên hoặc cần báo cáo tuân thủ "có thương hiệu" cho audit, hãy cân nhắc bản thương mại. Đừng để "chờ có tiền mua tool xịn" trở thành lý do trì hoãn quét — quét bằng tool miễn phí hôm nay tốt hơn chờ tool trả phí mà không bao giờ quét.
Cài đặt OpenVAS/GVM: các bước cơ bản
Có nhiều cách triển khai; dưới đây là 3 phương án phổ biến từ dễ đến chủ động:
Phương án 1 – Virtual Appliance (dễ nhất): Greenbone cung cấp sẵn file ISO/VM GSM Community Edition — chỉ cần import vào VMware/VirtualBox, boot lên là có sẵn hệ thống hoàn chỉnh. Phù hợp team muốn dùng ngay, không rành Linux sâu.
Phương án 2 – Cài trên Ubuntu/Debian (chủ động):
sudo apt update && sudo apt install gvm -y
sudo gvm-setup        # khởi tạo, đồng bộ feed lần đầu (mất khá lâu)
sudo gvm-check-setup  # kiểm tra mọi thành phần đã sẵn sàng
sudo gvm-start        # khởi động dịch vụ
Sau đó truy cập https://<ip-may-chu>:9392 bằng tài khoản admin được tạo trong quá trình setup.
Phương án 3 – Docker (linh hoạt): dùng image community greenbone/openvas-scanner kết hợp các container gvmd, gsa — gọn nhẹ, dễ nâng cấp, phù hợp team đã quen container.
Lưu ý quan trọng sau cài đặt:
- Đổi ngay mật khẩu admin mặc định, bật HTTPS cho giao diện quản trị.
- Đặt máy quét trong mạng nội bộ, chỉ mở cổng 9392 cho IP quản trị — đừng phơi giao diện OpenVAS ra Internet.
- Lên lịch đồng bộ feed tự động hàng ngày (cron) để NVT luôn mới — quét bằng cơ sở dữ liệu cũ 3 tháng thì coi như không quét.
- Xin phép bằng văn bản trước khi quét bất kỳ hệ thống nào không thuộc sở hữu của bạn — quét "chùa" hệ thống người khác có thể vi phạm pháp luật.
Quét lần đầu với OpenVAS: từ target đến báo cáo
Quy trình quét chuẩn trong giao diện GSA gồm 4 bước:
Bước 1 – Tạo Target (Configuration > Targets): nhập IP, dải IP (ví dụ 192.168.1.0/24) hoặc tên miền cần quét; khai báo thêm thông tin đăng nhập (credentials) nếu muốn quét sâu cấp hệ thống (authenticated scan) — loại quét này phát hiện được cả patch còn thiếu, cấu hình yếu mà quét từ ngoài không thấy.
Bước 2 – Tạo Task (Scans > Tasks): đặt tên task, chọn target vừa tạo, chọn Scan Config — người mới nên bắt đầu với "Full and fast" (cân bằng giữa độ sâu và thời gian); "Full and very deep" để dành cho đợt audit quan trọng vì có thể chạy nhiều giờ.
Bước 3 – Chạy và theo dõi: bấm Start, theo dõi tiến trình theo %. Quét toàn diện một server có thể mất 30 phút đến vài giờ tùy số port và độ sâu. Đừng quét giờ cao điểm — quét sâu tạo tải đáng kể lên hệ thống đích.
Bước 4 – Xem báo cáo (Scans > Reports): báo cáo liệt kê từng lỗ hổng kèm:
- Mức độ nghiêm trọng: Critical/High/Medium/Low theo điểm CVSS (9.0–10 = Critical).
- Mô tả và ảnh hưởng: lỗ hổng là gì, khai thác được thì sao.
- Giải pháp (Solution): cập nhật lên phiên bản nào, cấu hình lại ra sao — phần quý giá nhất với team IT SME.
- QoD (Quality of Detection): độ tin cậy của phát hiện — QoD thấp + mức nghiêm trọng cao thì nên kiểm chứng thủ công trước khi hoảng.
Xuất báo cáo PDF lưu trữ — đây chính là "bằng chứng" cho audit và cho sếp thấy team IT đang làm bảo mật một cách bài bản.
Đọc báo cáo đúng cách: đừng hoảng với con số hàng trăm lỗ hổng
Lần quét đầu tiên thường cho ra hàng trăm kết quả — đừng hoảng. Bí quyết là phân loại và ưu tiên, không phải vá tất cả cùng lúc:
- Lọc false positive trước: kiểm tra các kết quả QoD thấp, đối chiếu thủ công 5–10 mục Critical/High đầu tiên. Có xác nhận thủ công, danh sách "thật" thường chỉ còn 20–30%.
- Ưu tiên theo công thức rủi ro = Mức nghiêm trọng × Khả năng tiếp cận: lỗ hổng Critical trên web server public phải vá trong 24–48 giờ; lỗ hổng Medium trên máy nội bộ cô lập có thể xếp lịch quý sau.
- Nhóm theo nguyên nhân gốc: 50 lỗ hổng "thiếu patch" trên 10 server thực chất chỉ là 1 đầu việc — lên lịch bảo trì cập nhật tập trung.
- Ghi nhận ngoại lệ có lý do: lỗ hổng không vá được vì lý do nghiệp vụ (phần mềm cũ bắt buộc) thì ghi vào risk acceptance có chữ ký quản lý, kèm biện pháp giảm thiểu tạm thời (chặn firewall, cô lập mạng).
Một báo cáo tốt sau khi xử lý không phải là "0 lỗ hổng" — mà là danh sách rút gọn có người chịu trách nhiệm, deadline và trạng thái cho từng mục. Đó chính là sự khác biệt giữa "quét cho có" và "vá có kế hoạch".
Xây dựng quy trình vá lỗ hổng có kế hoạch (vulnerability management)
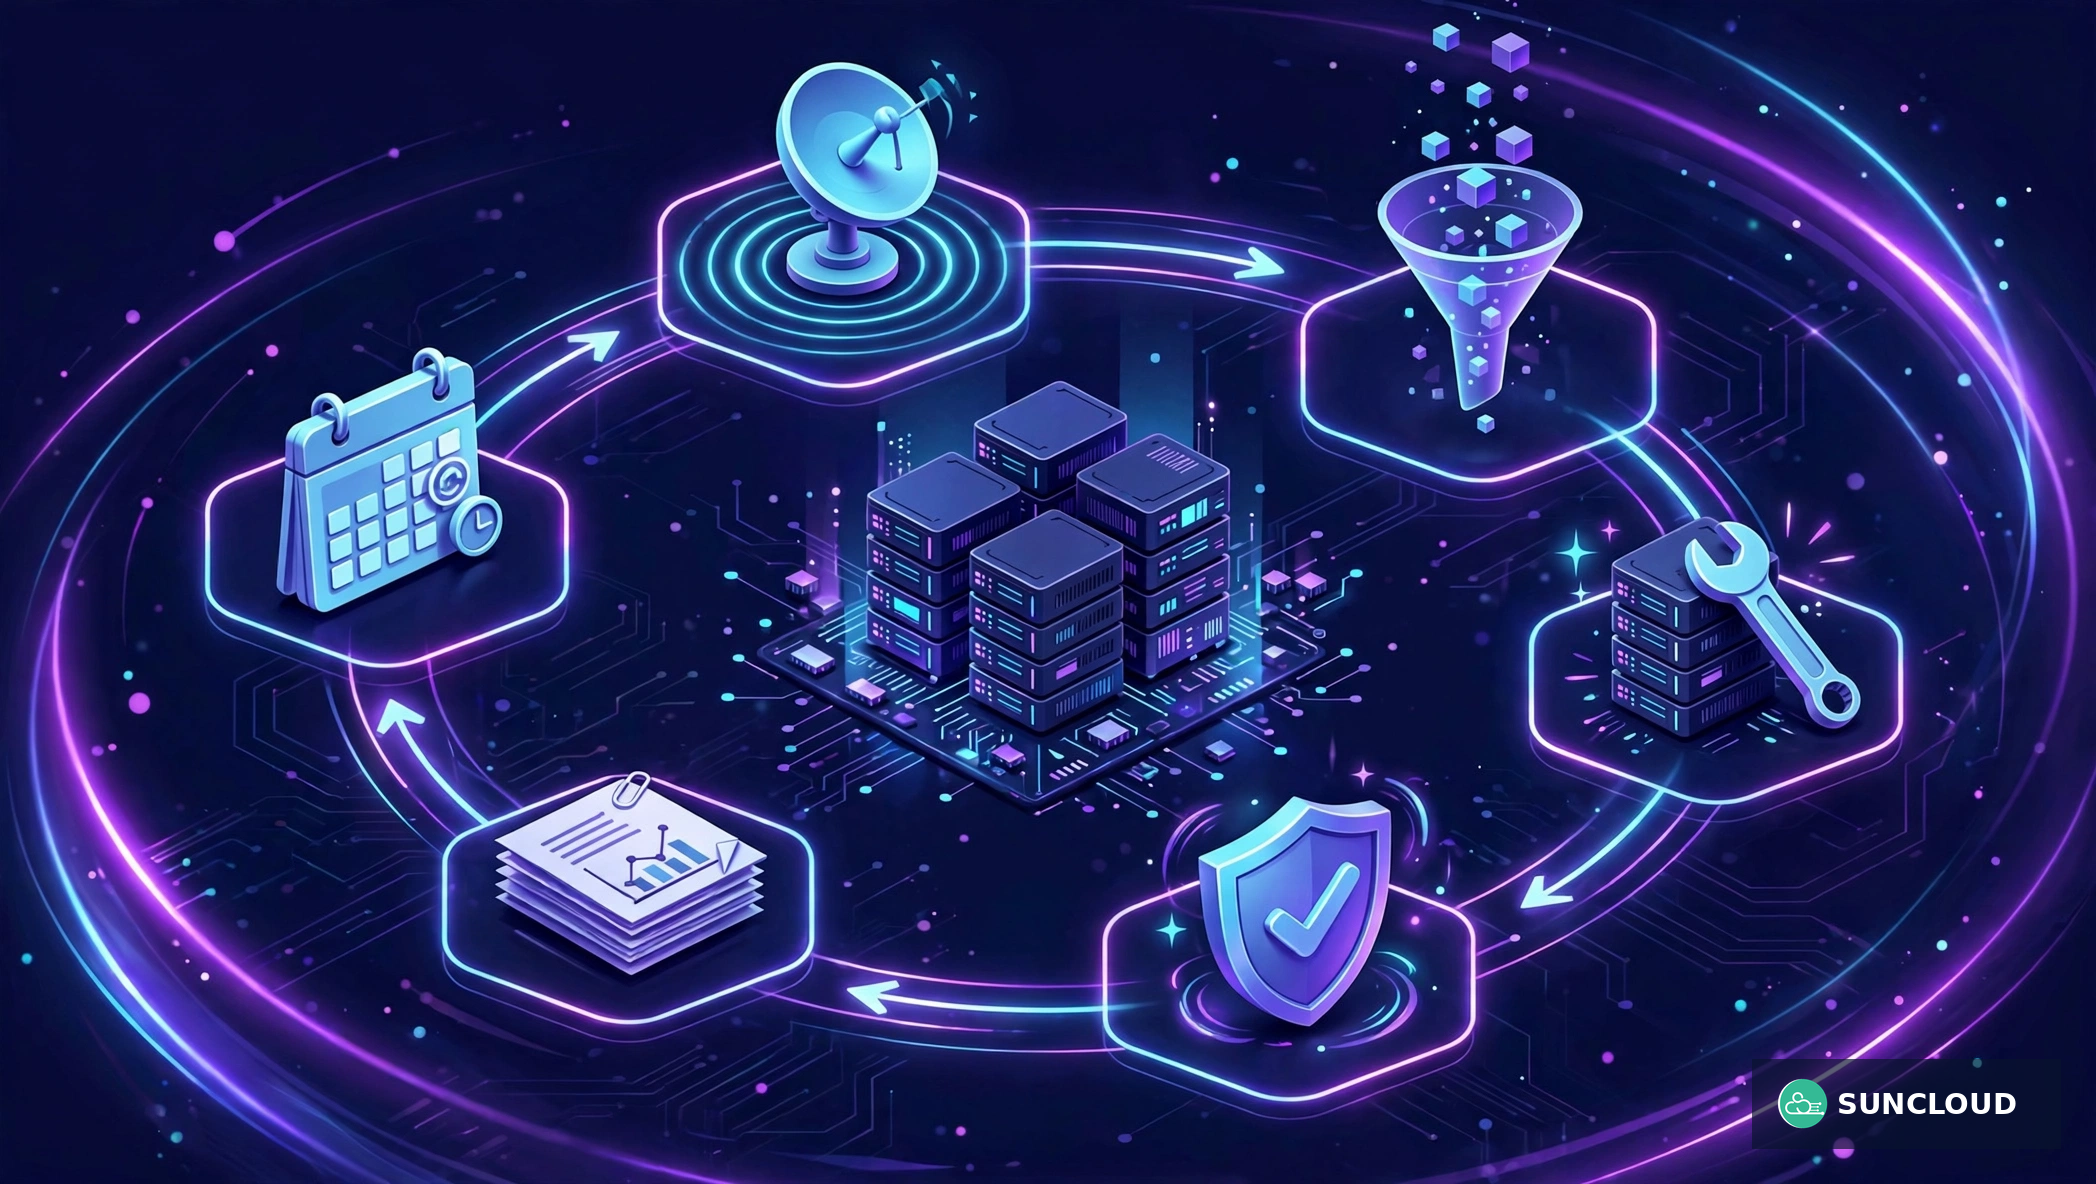
Quét chỉ là một nửa công việc — nửa còn lại là quy trình quản lý lỗ hổng lặp đi lặp lại. Mô hình 6 bước cho SME:
- Quét định kỳ theo lịch đã đặt (tháng/quý) bằng OpenVAS — tự động, có người giám sát.
- Phân loại & ưu tiên trong vòng 3–5 ngày sau quét, theo công thức rủi ro ở trên.
- Lên kế hoạch vá: gộp các bản vá vào cửa sổ bảo trì (maintenance window) cố định hàng tháng — tránh vá lẻ tẻ gây gián đoạn bất ngờ. Với server quan trọng, snapshot/backup toàn bộ trước khi vá để rollback khi có sự cố.
- Triển khai vá: vá môi trường test/staging trước, chạy kiểm thử nhanh, rồi mới áp lên production.
- Quét kiểm chứng (rescan): chạy lại OpenVAS trên các hệ thống đã vá để xác nhận lỗ hổng đã đóng — bước này hay bị bỏ qua nhất.
- Báo cáo & cải tiến: tổng hợp số lỗ hổng phát hiện/đã vá/tồn đọng, thời gian vá trung bình (MTTR), báo cáo quản lý; điều chỉnh lịch quét và ngưỡng ưu tiên cho chu kỳ sau.
Bảng mẫu theo dõi đơn giản mà hiệu quả:
| Lỗ hổng (CVE) | Mức độ | Hệ thống ảnh hưởng | Người phụ trách | Deadline | Trạng thái |
|---|---|---|---|---|---|
| CVE-2024-xxxxx | Critical | Web server | Anh A (sysadmin) | 48h | Đã vá, rescan OK |
| CVE-2024-yyyyy | High | Mail server | Chị B | 7 ngày | Đang test trên staging |
| CVE-2023-zzzzz | Medium | Máy nội bộ | Anh A | Quý sau | Chấp nhận rủi ro (có chữ ký) |
Với hạ tầng cloud, bước snapshot trước khi vá trở nên cực kỳ rẻ và nhanh — đây là lợi thế lớn so với server vật lý. Các gói Cloud Server của SunCloud hỗ trợ snapshot nhanh và backup tự động hàng tuần, giúp team IT tự tin vá lỗ hổng mà không lo "vá xong sập hệ thống không cứu được".
Lưu ý khi quét hệ thống production
Quét lỗ hổng là hoạt động "tấn công giả lập" — làm sai có thể tự gây sự cố cho chính mình. 5 lưu ý:
- Quét ngoài giờ cao điểm, thông báo trước cho các bên liên quan (dev, vận hành, khách hàng nội bộ).
- Bắt đầu với scan config nhẹ ("Full and fast" thay vì "very deep") trên hệ thống chưa từng quét — tránh làm treo service cũ yếu.
- Loại trừ hệ thống nhạy cảm khỏi quét tự động toàn diện: thiết bị IoT, hệ thống SCADA, máy cũ không còn hỗ trợ — quét sâu có thể làm chúng treo cứng.
- Giới hạn băng thông và số kết nối đồng thời trong cấu hình task nếu hạ tầng mạng hạn chế.
- Luôn có phương án rollback: snapshot/backup mới nhất trước mỗi đợt vá hàng loạt.
Kết luận
OpenVAS quét lỗ hổng miễn phí đã xóa bỏ rào cản chi phí lớn nhất khiến SME trì hoãn đánh giá bảo mật. Nhưng công cụ chỉ là một nửa — nửa còn lại là kỷ luật: lịch quét định kỳ, phân loại ưu tiên theo rủi ro, vá trong cửa sổ bảo trì có snapshot dự phòng, và quét kiểm chứng sau vá. Làm đều đặn 4 việc này, doanh nghiệp của bạn đã vượt xa mặt bằng chung về "sức khỏe bảo mật".
Bắt đầu ngay tuần này: dựng một máy OpenVAS, quét dải IP nội bộ ở chế độ "Full and fast", và lập bảng theo dõi 10 lỗ hổng nghiêm trọng nhất. Nếu hạ tầng của bạn đang chạy trên cloud và cần snapshot nhanh trước mỗi đợt vá, các gói Cloud Server của SunCloud với backup tự động hàng tuần là nền tảng đáng tin cậy — liên hệ hotline 083 979 3434 hoặc email sales@suncloud.vn hoặc truy cập suncloud.vn để được tư vấn.
Bài viết liên quan
- Dịch vụ VPS SunCloud
- Dựng PKI nội bộ: cấp chứng chỉ SSL cho hệ thống nội bộ miễn phí
- Nghị định 13 về bảo vệ dữ liệu cá nhân: checklist tuân thủ cho website
Câu hỏi thường gặp
OpenVAS có hoàn toàn miễn phí không?
Có. OpenVAS / Greenbone Community Edition miễn phí hoàn toàn, không giới hạn số IP quét. Greenbone cũng bán bản thương mại (Enterprise) với hiệu năng cao hơn và hỗ trợ chính thức, nhưng bản community đã đủ cho nhu cầu quét định kỳ của SME.
OpenVAS khác Nessus ở điểm nào?
Cả hai đều là trình quét lỗ hổng nổi tiếng; OpenVAS có gốc từ Nessus thời mã nguồn mở. Hiện tại Nessus (bản Pro) có cơ sở plugin lớn hơn và ít báo giả hơn, nhưng tốn phí. OpenVAS miễn phí, mã nguồn mở, đủ tốt cho quét định kỳ nội bộ — nhiều SME dùng OpenVAS quét thường xuyên và chỉ thuê Nessus/đơn vị audit cho đợt đánh giá quan trọng hàng năm.
Nên quét lỗ hổng bao lâu một lần?
Hệ thống tiếp xúc Internet (web, mail, VPN): hàng tháng. Server nội bộ quan trọng: hàng quý. Toàn bộ hạ tầng: 6 tháng/lần. Và quét ngay sau mỗi thay đổi lớn (triển khai mới, nâng cấp hệ thống). Nếu thuộc diện tuân thủ PCI DSS, chuẩn yêu cầu quét hàng quý.
Quét bằng OpenVAS có làm sập hệ thống không?
Quét ở chế độ thông thường hiếm khi gây sập, nhưng quét sâu (very deep) tạo tải lớn và có thể làm treo service cũ, thiết bị IoT hoặc hệ thống yếu. Luôn quét ngoài giờ cao điểm, bắt đầu từ config nhẹ, và loại trừ hệ thống quá nhạy cảm khỏi quét tự động toàn diện.
Có cần xin phép trước khi quét không?
Bắt buộc nếu hệ thống không thuộc sở hữu/quản lý của bạn. Quét lỗ hổng hệ thống của người khác khi chưa được cho phép có thể vi phạm pháp luật an ninh mạng. Với hệ thống của chính công ty, nên có thông báo nội bộ và phê duyệt bằng văn bản từ quản lý.
Sau khi quét xong, việc quan trọng nhất là gì?
Vá theo mức ưu tiên và quét kiểm chứng lại. Rất nhiều đơn vị quét xong rồi để báo cáo "đắp chiếu". Hãy lập bảng theo dõi từng lỗ hổng với người phụ trách và deadline, vá trong cửa sổ bảo trì có snapshot dự phòng, rồi chạy rescan để xác nhận lỗ hổng đã đóng thật sự.
