Khóa Fireworks AI bị đánh cắp: extension Claude Code trên chợ Cursor bị cài cửa hậu SSH, tối đa 5.000 máy lập trình dính bẫy
Cursor vừa công bố gốc rễ vụ extension Claude Code chính thức bị chèn mã độc trên chợ extension của hãng: kẻ xấu đánh cắp khóa truy cập Cursor cấp cho nhà cung cấp AI Fireworks, lần theo đó đặt bản độc lên cache của chợ — tối đa 5.000 người dùng đã nhận bản cập nhật giả mạo kèm cửa hậu SSH trong ngày 29/10.
Claude Code bị cài mã độc: chuyện gì xảy ra
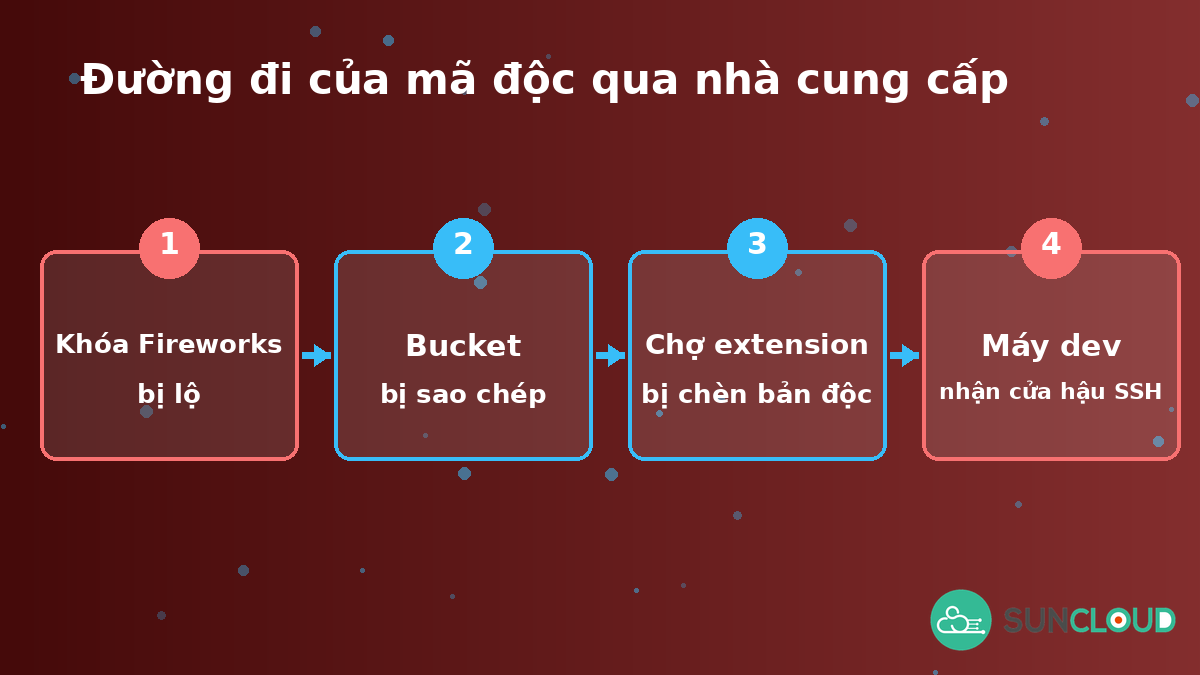
Ngày 13/11, Cursor công bố báo cáo chi tiết: bản extension Claude Code chính thức của Anthropic trên chợ extension Cursor đã bị thay bằng bản chèn mã độc. Theo The Hacker News (15/11), mọi chuyện bắt đầu không phải ở Cursor mà ở Fireworks AI — nhà cung cấp hạ tầng huấn luyện và suy luận AI cho Cursor.
Fireworks bị xâm nhập trong tháng 10, làm lộ một khóa truy cập mà Cursor đã cấp cho hãng này. Kẻ xấu dùng khóa đó sao chép dữ liệu từ một storage bucket chỉ đọc dùng chung với Fireworks. Trong bucket là dấu vết các phiên coding agent, chủ yếu từ năm 2025, của những phiên không bật Privacy Mode.
Ngày 29/10, kẻ xấu dùng một credential lấy được từ dữ liệu đó để đặt hai bản anthropic.claude-code 2.1.312 và 2.1.313 đã chèn mã độc lên cache phục vụ chợ extension của Cursor. Trong khoảng 11 giờ — 09:27 tới 20:35 UTC — hai bản độc được phân phối như bản cập nhật bình thường. Bản độc thu thập thông tin hệ thống rồi cài một khóa SSH do kẻ xấu kiểm soát, mở cửa hậu bền vững vào máy nạn nhân.
Cursor gỡ bản độc, phát hành bản sạch 2.1.314 vào ngày 30/10 và công bố thông báo bảo mật kèm chỉ dấu xâm nhập (IoC) cùng hướng khắc phục. Hãng khẳng định đây không phải lỗ hổng trong phần mềm của Anthropic, và kho Open VSX không hề chứa mã độc — gói độc chỉ nằm trên tầng cache của riêng Cursor.
Claude Code bị cài mã độc: ai bị ảnh hưởng
Nhóm rủi ro cao nhất là người dùng Cursor đã cài hoặc cập nhật extension anthropic.claude-code đúng ngày 29/10 và nhận bản 2.1.312 hoặc 2.1.313. Cursor ước tính tối đa 5.000 người dùng và đã thông báo trực tiếp cho họ. Ai cài extension vào ngày khác, hoặc đang ở bản 2.1.314 trở lên, không nằm trong diện ảnh hưởng.
Nhóm thứ hai là người dùng không bật Privacy Mode: dấu vết phiên làm việc của họ nằm trong bucket bị sao chép — dưới 0,05% bị lộ dấu vết, dưới 0,01% khách hàng bị lộ API credential. Người bật Privacy Mode không bị ảnh hưởng ở khâu này.
Vụ việc còn lan xa hơn Cursor. Cùng một vụ xâm nhập Fireworks, Uber đã phải nộp thông báo vi phạm cho nhiều tổng chưởng lý bang Mỹ vì dữ liệu bằng lái xe của tài xế bị đánh cắp; Notion cũng xác nhận dữ liệu của mình bị lộ qua cùng nhà cung cấp này.
Đây là vụ khác hẳn vụ Claude Code làm lộ secret lên GitHub (SunCloud đưa tin 09/11): vụ trước là file cấu hình trên máy người dùng, vụ này là chuỗi cung ứng qua chợ extension.
Claude Code bị cài mã độc: mức độ
Nghiêm trọng ở ba điểm. Thứ nhất, kênh phân phối là chợ extension chính thức — nơi lập trình viên bấm "cập nhật" mà không nghi ngờ. Thứ hai, payload là cửa hậu SSH bền vững trên máy lập trình viên — nơi chứa source code, credential và quyền truy cập hệ thống sản xuất. Thứ ba, gốc rễ là khóa của nhà cung cấp bên thứ ba — thứ đội IT của nạn nhân không nhìn thấy và không kiểm soát được.
Nhưng thiệt hại đã được khoanh vùng. Cửa sổ phân phối chỉ khoảng 11 giờ, số người nhận bản độc tối đa 5.000, và Cursor cho biết không phát hiện hoạt động độc hại nào thêm kể từ ngày 01/11. Hãng đã xoay toàn bộ credential nội bộ, chuyển hết lưu lượng suy luận khỏi Fireworks, vô hiệu hóa khóa đã cấp và bổ sung quét secret. Microsoft Threat Intelligence cũng đã công bố hướng dẫn phát hiện từ ngày 30/10.
Bài học lớn nhất: chuỗi cung ứng AI giờ gồm nhà cung cấp mô hình, nhà cung cấp suy luận và chợ extension — một mắt xích yếu ở bất kỳ đâu cũng đủ để mã độc tới thẳng máy dev.
Làm gì trong 24 giờ
- Kiểm tra phiên bản extension anthropic.claude-code trên mọi máy dev: nếu đang ở 2.1.312 hoặc 2.1.313 thì gỡ ngay, cài lại bản 2.1.314 trở lên từ nguồn chính thức — máy nào cài extension ngày 29/10 kiểm tra trước tiên.
- Rà file ~/.ssh/authorized_keys trên máy dev và máy chủ: khóa SSH lạ xuất hiện sau ngày 29/10 là dấu hiệu đã nhiễm cửa hậu — xóa khóa, rà lại phiên đăng nhập SSH từ ngày đó.
- Xoay API key và credential từng dùng trong phiên Cursor không bật Privacy Mode; bật Privacy Mode cho mọi tài khoản Cursor trong đội.
- Đối chiếu chỉ dấu xâm nhập (IoC) trong thông báo bảo mật ngày 30/10 của Cursor và hướng dẫn của Microsoft Threat Intelligence; máy nào khớp IoC thì cô lập để điều tra.
- Lập danh sách mọi khóa truy cập đã cấp cho nhà cung cấp bên thứ ba: khóa không còn dùng thì thu hồi ngay; khóa còn dùng thì giới hạn quyền tối thiểu, đặt hạn và lịch xoay định kỳ — khóa cấp cho vendor cũng phải quản như credential sản xuất.
- Rà lại quy trình offboard vendor: khi dừng hợp tác, khóa và quyền truy cập của nhà cung cấp phải bị thu hồi trong ngày — vụ này cho thấy khóa cũ của vendor vẫn mở được cửa nhiều tuần sau đó.
Một bản cập nhật extension tưởng vô hại đã đủ để mở cửa hậu vào máy dev — và gốc rễ lại là một khóa cấp cho nhà cung cấp. Rà extension, rà khóa SSH và rà lại toàn bộ khóa vendor ngay hôm nay.
Đội dev của bạn đang dùng Cursor hay Claude Code mỗi ngày? Liên hệ SunCloud qua hotline 083 979 3434 hoặc email sales@suncloud.vn để được tư vấn hạ tầng do doanh nghiệp kiểm soát theo đúng tải việc thật. Tham khảo thêm dịch vụ Cloud Server của SunCloud.
Nguồn tham khảo
- The Hacker News, "Cursor Says Stolen Fireworks AI Key Led to Trojanized Claude Code Extension Incident" (15/11/2026): thehackernews.com
- Corgea, "Trojanized anthropic.claude-code 2.1.313 in the Cursor marketplace planted an SSH backdoor on up to 5,000 developer machines" (cập nhật 15/11/2026): corgea.com
Bài viết liên quan
