Chính sách BYOD an toàn: dùng thiết bị cá nhân mà vẫn kiểm soát
Chính sách BYOD an toàn: dùng thiết bị cá nhân mà vẫn kiểm soát
Laptop cá nhân cài sẵn phần mềm kế toán. Điện thoại cá nhân nhận email công việc lúc nửa đêm. USB cá nhân cắm vào máy công ty để copy file cho nhanh. Nếu công ty bạn có trên 10 nhân viên, gần như chắc chắn BYOD (Bring Your Own Device) đang diễn ra — có chính sách hay không. Câu hỏi không phải "có cho dùng thiết bị cá nhân không", mà là "kiểm soát nó thế nào trước khi có sự cố".
Chính sách BYOD an toàn không có nghĩa là cấm đoán hay biến điện thoại nhân viên thành "máy công ty". Mục tiêu đúng là: dữ liệu công ty được bảo vệ, thiết bị cá nhân vẫn là của cá nhân, và cả hai bên đều rõ ranh giới. Bài viết này đưa ra khung chính sách 8 thành phần mà SME có thể áp dụng ngay, không cần đội bảo mật riêng.
Chính sách byod an toàn: bYOD: thực tế không thể đảo ngược
BYOD bùng nổ vì ba lý do rất thực tế. Thứ nhất, tiết kiệm chi phí: một SME 30 người trang bị laptop cho tất cả tốn 600–900 triệu đồng — con số không nhỏ. Thứ hai, nhân viên thích dùng máy của mình: họ quen hệ điều hành, quen cách sắp xếp, làm việc nhanh hơn. Thứ ba, làm việc linh hoạt: ranh giới văn phòng–nhà riêng đã mờ, thiết bị cũng vậy.
Cấm BYOD trong bối cảnh này gần như bất khả thi — nhân viên sẽ tìm cách "lách" (dùng email cá nhân forward tài liệu, chụp màn hình gửi Zalo), còn nguy hiểm hơn là cho phép có kiểm soát. Cách tiếp cận khôn ngoan: thừa nhận thực tế, quản lý rủi ro.
Chính sách byod an toàn: 5 rủi ro lớn nhất của BYOD không kiểm soát
1. Mất/thất lạc thiết bị. Điện thoại để quên trên taxi không chỉ là mất máy — mà là email công ty, file đính kèm, mật khẩu lưu trong trình duyệt, và phiên đăng nhập các hệ thống nội bộ còn mở.
2. Thiết bị nhiễm malware. Máy cá nhân cài app từ nguồn không rõ, không cập nhật bản vá, là "cầu" đưa mã độc vào mạng công ty — đặc biệt khi kết nối VPN hoặc WiFi văn phòng.
3. Rò rỉ dữ liệu khi nhân viên nghỉ việc. Không có cơ chế thu hồi, dữ liệu công ty nằm lại trên máy cá nhân của người đã nghỉ — hợp đồng, danh sách khách hàng, mã nguồn.
4. Không phân tách được dữ liệu. Ảnh gia đình nằm chung thư mục với báo cáo tài chính. Khi cần xóa dữ liệu công ty, hoặc là xóa cả dữ liệu cá nhân (vi phạm quyền riêng tư), hoặc là không xóa được gì.
5. Vi phạm tuân thủ. Luật Bảo vệ dữ liệu cá nhân 2025 yêu cầu doanh nghiệp có biện pháp bảo vệ dữ liệu phù hợp. Để dữ liệu khách hàng nằm trên điện thoại cá nhân không mã hóa, không kiểm soát — khó mà chứng minh đã "áp dụng biện pháp phù hợp" khi có thanh tra.
Chính sách byod an toàn: khung chính sách BYOD: 8 thành phần cốt lõi
Một chính sách BYOD hoàn chỉnh không cần dài 50 trang. 8 thành phần sau là đủ cho SME:
1. Phạm vi và đối tượng. Ai được BYOD (toàn công ty hay chỉ một số vị trí)? Thiết bị nào được chấp nhận (yêu cầu hệ điều hành tối thiểu: Android 12+, iOS 16+ chẳng hạn)? Thiết bị đã root/jailbreak bị cấm tuyệt đối.
2. Đăng ký thiết bị. Mọi thiết bị dùng cho công việc phải đăng ký vào hệ thống quản lý (MDM/UEM) trước khi được truy cập tài nguyên công ty. Không đăng ký = không truy cập. Không có ngoại lệ "sếp thì được".
3. Yêu cầu bảo mật tối thiểu. Mã PIN/mật khẩu mở máy (tối thiểu 6 ký tự), mã hóa toàn bộ thiết bị (hầu hết điện thoại hiện đại đã mặc định), tự động khóa sau 5 phút không dùng, cập nhật hệ điều hành trong vòng 30 ngày sau khi có bản vá bảo mật.
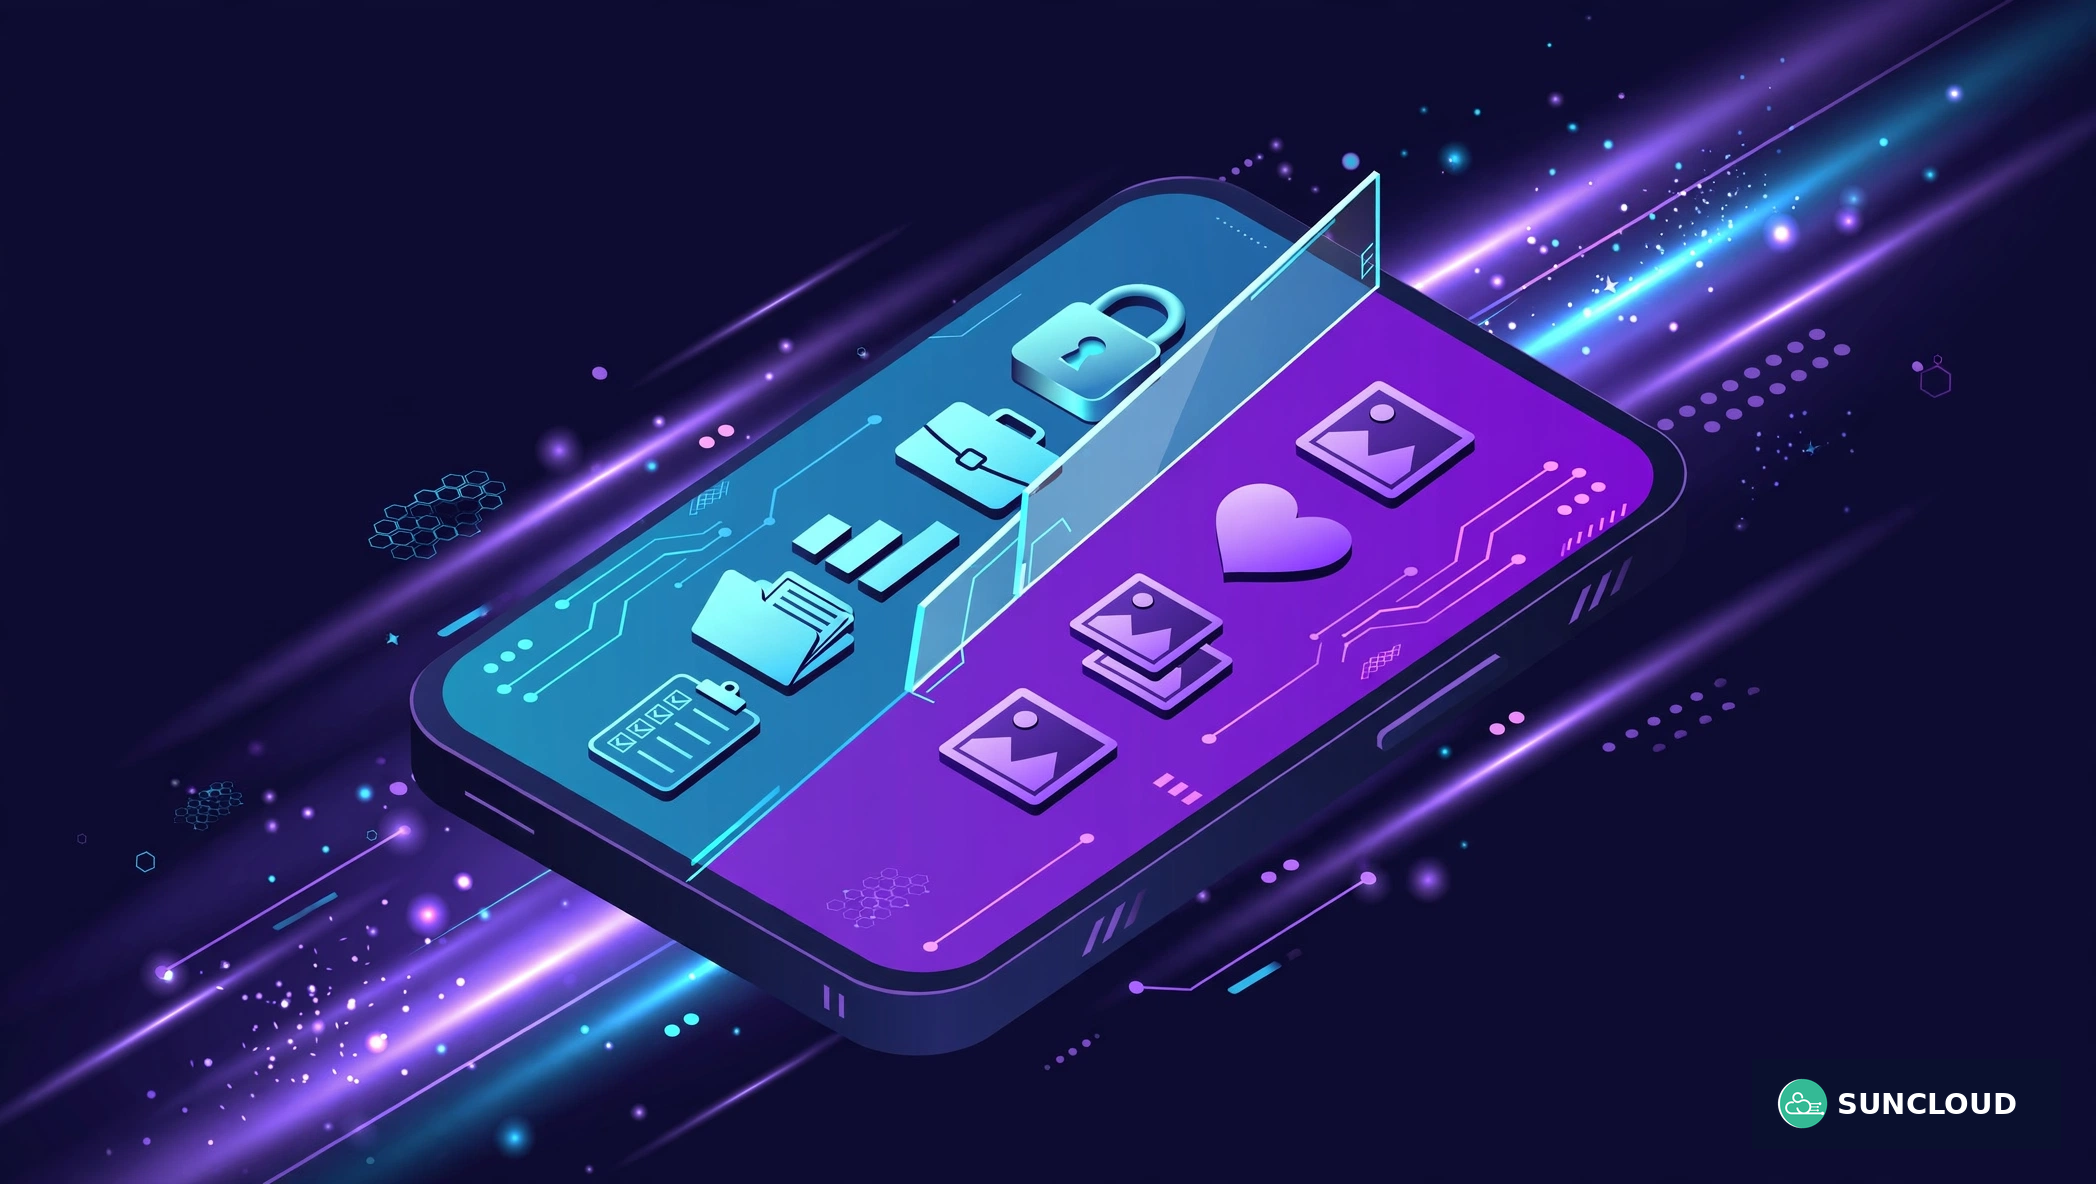
4. Phân tách dữ liệu công việc và cá nhân. Dùng Work Profile (Android) hoặc Managed Apple ID (iOS) để tạo "ngăn" riêng cho dữ liệu công ty. IT chỉ quản lý được ngăn công việc, không chạm vào ảnh, tin nhắn cá nhân của nhân viên.
5. Quy định ứng dụng và truy cập. Danh sách app được phép cài trong ngăn công việc; cấm app chia sẻ file không kiểm soát cho tài liệu mật; truy cập hệ thống nội bộ bắt buộc qua VPN + xác thực hai lớp.
6. Xử lý khi mất thiết bị. Nhân viên phải báo mất trong vòng 24 giờ (quy định rõ kênh báo: hotline IT, email). IT có quyền xóa có chọn lọc (selective wipe) — chỉ xóa ngăn công việc, giữ nguyên dữ liệu cá nhân.
7. Quy trình khi nhân viên nghỉ việc. Thu hồi quyền truy cập ngay trong ngày cuối cùng, thực hiện selective wipe sau khi xác nhận đã bàn giao, thu hồi chứng chỉ VPN.
8. Quyền riêng tư và sự đồng ý. Ghi rõ công ty không theo dõi vị trí, không đọc tin nhắn cá nhân, không xem ảnh riêng tư. Nhân viên ký đồng ý bằng văn bản khi đăng ký BYOD. Minh bạch ở đây là điều kiện để chính sách được tuân thủ thay vì bị chống đối.
MDM/UEM cho SME: không đắt như bạn nghĩ
MDM (Mobile Device Management) nghe có vẻ là "đồ chơi" của tập đoàn lớn, nhưng hiện nay có nhiều lựa chọn vừa túi SME:
| Giải pháp | Chi phí tham khảo | Phù hợp |
|---|---|---|
| Google Workspace (có sẵn MDM cơ bản) | Đã gồm trong gói Workspace | SME đang dùng Google Workspace |
| Microsoft Intune | Tính theo user/tháng | SME dùng hệ sinh thái Microsoft 365 |
| Miradore, Hexnode (bản miễn phí/gói nhỏ) | Miễn phí đến ~50 thiết bị | SME dưới 50 người, nhu cầu cơ bản |
Với SME dưới 30 người, ngay cả MDM cơ bản của Google Workspace (nếu công ty đã dùng) cũng đủ để: bắt buộc mã PIN, xóa dữ liệu công ty từ xa, phê duyệt thiết bị. Đừng đợi "lớn rồi mới làm" — triển khai khi còn 20 người dễ hơn gấp mười lần khi đã 200 người.
Nguyên tắc chọn: bắt đầu từ nhu cầu tối thiểu (đăng ký thiết bị + selective wipe + chính sách mật khẩu), đừng mua bộ tính năng enterprise mà không bao giờ dùng đến.
Phân tách dữ liệu: kỹ thuật cốt lõi của BYOD an toàn
Toàn bộ triết lý BYOD hiện đại gói trong một câu: quản lý dữ liệu, không quản lý thiết bị. Thay vì kiểm soát cả chiếc điện thoại của nhân viên (vừa khó vừa gây phản cảm), hãy kiểm soát "ngăn" chứa dữ liệu công ty:
- Android Work Profile: tạo một không gian làm việc riêng biệt với app, danh bạ, file riêng. IT có thể xóa cả work profile mà không động đến phần cá nhân. Biểu tượng app công việc có thêm huy hiệu cặp táp để phân biệt.
- iOS Managed Apps/Apple ID: ứng dụng được quản lý (managed) thì dữ liệu của nó thuộc về tổ chức; xóa app là xóa dữ liệu công ty, ảnh cá nhân an toàn.
- Container hóa email/file: dùng app email doanh nghiệp (Gmail/Outlook bản managed) thay vì app mail mặc định — đính kèm tài liệu không "rơi" ra ngoài tầm kiểm soát.
Khi nhân viên hỏi "công ty có đọc trộm tin nhắn của tôi không", câu trả lời trung thực phải là: "Không — vì về mặt kỹ thuật chúng tôi chỉ thấy được ngăn công việc". Thiết kế đúng thì không cần hứa suông.
Khi nhân viên nghỉ việc: thu hồi trong ngày cuối
Đây là khâu nhiều SME làm tệ nhất. Quy trình chuẩn:
- Trước ngày cuối 1 tuần: rà soát nhân viên có quyền truy cập những hệ thống nào, dữ liệu nào đang nằm trên thiết bị cá nhân của họ.
- Trong ngày cuối: vô hiệu hóa toàn bộ tài khoản (email, VPN, hệ thống nội bộ), thu hồi chứng chỉ, đổi mật khẩu dùng chung mà họ từng biết.
- Sau bàn giao: thực hiện selective wipe ngăn công việc trên thiết bị BYOD, có biên bản xác nhận của cả hai bên.
- Trong 30 ngày tiếp: theo dõi log truy cập bất thường từ tài khoản cũ (đề phòng trường hợp sót).
Đưa checklist này vào quy trình offboarding của phòng nhân sự — đừng để là "việc của IT nhớ thì làm". Bảo mật tốt là bảo mật được quy trình hóa.
Mẫu quy định BYOD rút gọn (áp dụng ngay)
Dưới đây là khung 1 trang để bạn tùy chỉnh thành quy định nội bộ:
QUY ĐỊNH SỬ DỤNG THIẾT BỊ CÁ NHÂN CHO CÔNG VIỆC (BYOD)
- Thiết bị phải đăng ký với IT và đáp ứng yêu cầu tối thiểu (HĐH được hỗ trợ, không root/jailbreak, có mã khóa màn hình).
- Dữ liệu công ty chỉ được lưu trong ngăn/khu vực công việc do IT quản lý.
- Truy cập hệ thống nội bộ phải qua VPN và xác thực hai lớp.
- Báo mất thiết bị trong 24h qua [kênh liên lạc]. Công ty có quyền xóa dữ liệu công việc từ xa.
- Khi nghỉ việc, quyền truy cập bị thu hồi trong ngày làm việc cuối cùng.
- Công ty cam kết không truy cập dữ liệu cá nhân (tin nhắn, ảnh, vị trí) trên thiết bị của nhân viên.
Nhân viên ký xác nhận đã đọc, hiểu và đồng ý.
Ngắn gọn, rõ ràng, đủ ràng buộc pháp lý cơ bản. Với công ty trên 50 người hoặc ngành đặc thù (tài chính, y tế), nên nhờ luật sư rà soát thêm một lần.
Cân bằng kiểm soát và trải nghiệm người dùng
Chính sách BYOD thất bại thường không phải vì lỏng lẻo mà vì quá chặt đến mức nobody tuân thủ. Một vài nguyên tắc giữ cân bằng:
- Giải thích "vì sao", không chỉ ra lệnh "phải". "Bật xác thực hai lớp để nếu mất điện thoại, kẻ gian không đọc được email khách hàng" thuyết phục hơn "quy định bắt buộc".
- Đừng cấm, hãy cung cấp lựa chọn tốt hơn. Thay vì cấm Zalo gửi file công việc, hãy cung cấp drive nội bộ đủ nhanh, đủ tiện để không ai muốn dùng Zalo nữa.
- Onboarding 15 phút. Khi nhân viên mới đăng ký BYOD, dành 15 phút hướng dẫn cài đặt thay vì gửi một file PDF 20 trang không ai đọc.
- Rà soát định kỳ, không "đặt rồi quên". Mỗi 6 tháng xem lại: còn thiết bị nào không đạt chuẩn không, có nhân viên nghỉ mà chưa thu hồi không, chính sách có điểm nào gây khó chịu vô lý không.
BYOD an toàn cuối cùng là bài toán con người nhiều hơn công nghệ. Công cụ chỉ là phương tiện để thực thi một chính sách mà mọi người hiểu và đồng thuận.
Kết luận
Chính sách BYOD an toàn không nhằm biến điện thoại cá nhân thành tài sản công ty, mà để vẽ rõ ranh giới: dữ liệu công ty được bảo vệ bằng phân tách, mã hóa và thu hồi có quy trình; đời tư nhân viên được tôn trọng bằng minh bạch và giới hạn kỹ thuật. 8 thành phần trong bài viết đủ để SME bắt đầu ngay tuần này mà không cần thêm ngân sách đáng kể.
Nếu công ty bạn đang loay hoay giữa "cho dùng" và "kiểm soát", hãy bắt đầu từ bước đơn giản nhất: đăng ký thiết bị và bật xác thực hai lớp cho toàn bộ hệ thống. Hạ tầng Cloud Server của SunCloud tích hợp sẵn VPN và sao lưu, giúp đội IT nhỏ vẫn quản trị được môi trường BYOD an toàn. Liên hệ hotline 083 979 3434 hoặc email sales@suncloud.vn hoặc truy cập suncloud.vn để được tư vấn.
Bài viết liên quan
- Dịch vụ VPS SunCloud
- Checklist 10 điểm kiểm tra an toàn hệ thống thông tin theo cấp độ
- Luật Bảo vệ dữ liệu cá nhân 2025: doanh nghiệp SME cần làm gì ngay?
Câu hỏi thường gặp
Công ty có được đọc tin nhắn cá nhân của nhân viên không?
Không — và chính sách tốt phải ghi rõ điều này. Với phân tách work profile đúng cách, về mặt kỹ thuật IT chỉ quản lý được ngăn công việc. Minh bạch về giới hạn này giúp nhân viên yên tâm tuân thủ thay vì tìm cách lách.
Nhân viên không chịu cài MDM thì sao?
Không cài = không được truy cập tài nguyên công ty từ thiết bị đó (email, VPN, hệ thống nội bộ). Đây phải là quy định cứng, áp dụng đồng đều kể cả với quản lý. Ngoại lệ duy nhất phá vỡ cả chính sách.
Selective wipe có xóa nhầm dữ liệu cá nhân không?
Không, nếu triển khai đúng. Selective wipe chỉ xóa ngăn công việc (work profile) hoặc dữ liệu của app được quản lý. Ảnh, tin nhắn, danh bạ cá nhân nằm ngoài phạm vi. Hãy test trên thiết bị mẫu trước khi áp dụng đại trà để có bằng chứng trấn an nhân viên.
BYOD có cần mua bảo hiểm gì thêm không?
Không bắt buộc, nhưng nên xem lại hợp đồng bảo hiểm trách nhiệm mạng (cyber insurance) nếu có — một số điều khoản yêu cầu doanh nghiệp chứng minh có kiểm soát thiết bị truy cập. Chính sách BYOD bằng văn bản chính là bằng chứng đó.
Thiết bị cá nhân cũ không còn được cập nhật HĐH thì sao?
Loại khỏi chương trình BYOD. Thiết bị hết hỗ trợ bản vá bảo mật là rủi ro không thể chấp nhận — đây nên là điều khoản rõ ràng trong chính sách, tránh tranh cãi từng trường hợp.
